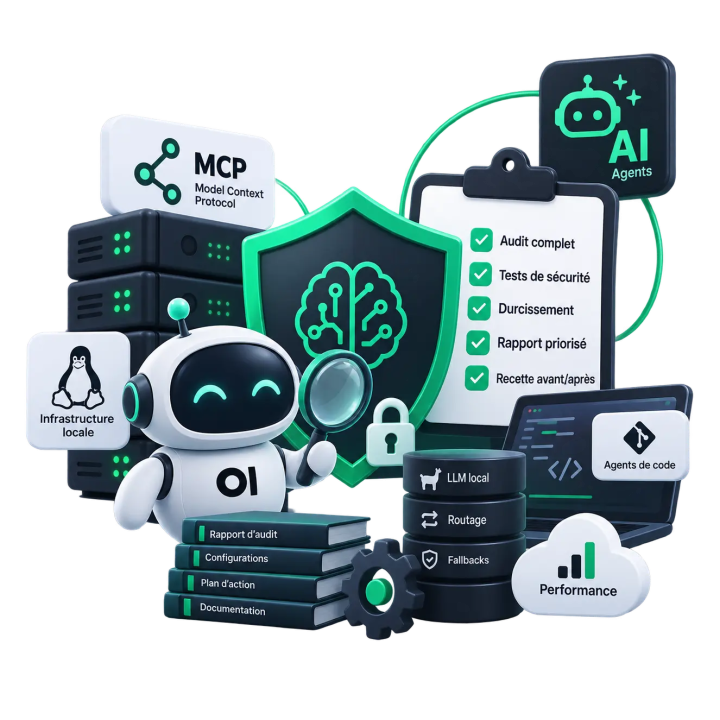
L’audit de sécurité IA locale & MCP permet d’identifier ce que vos agents IA peuvent lire, exécuter et transmettre, y compris lorsqu’un modèle, un outil ou une destination devient indisponible.
- Format : audit de sécurité à distance
- Durée : forfait 3 jours, soit jusqu’à 21h de travail expert
- Périmètre : 1 organisation, 1 environnement IA local ou auto-hébergé existant
- Livrables : rapport d’audit, registre des risques, inventaire MCP, matrice d’accès, plan d’action 30 / 90 jours
- Restitution : 1h en visioconférence, jusqu’à 5 participants
- Délai cible : livraison sous 15 jours ouvrés après cadrage et réception des accès
Objectif
Comprendre précisément les risques liés à votre infrastructure IA locale ou auto-hébergée : serveurs MCP, outils exposés, identités techniques, permissions, destinations réseau, routage de modèles, fallbacks et agents de code.
L’objectif est de produire un état des lieux exploitable avant une mise en production, une extension d’usage ou une phase de durcissement. L’audit permet d’identifier les écarts, de documenter les preuves disponibles et de prioriser les corrections à mener.
Cette prestation ne met pas en œuvre les corrections. Elle sert à décider quoi corriger, dans quel ordre, avec quel niveau de priorité et quelles dépendances techniques.
Pour qui ?
- TPE, PME, équipes techniques et éditeurs qui exploitent déjà une infrastructure IA locale ou auto-hébergée.
- Organisations qui utilisent ou expérimentent des agents IA capables d’appeler des outils, lire des fichiers, interroger des services ou produire du code.
- Équipes qui veulent préparer une mise en production, une extension d’usage ou un passage à une phase de durcissement.
- Structures qui veulent cartographier leurs serveurs MCP, outils exposés, permissions, flux et destinations de modèles.
- Responsables techniques qui souhaitent disposer d’un rapport priorisé avant arbitrage, budget ou correction.
Périmètre standard
- 1 organisation.
- 1 environnement existant et fonctionnel.
- Jusqu’à 2 hôtes Linux physiques ou virtuels.
- Jusqu’à 5 configurations de serveurs MCP.
- Jusqu’à 25 outils MCP exposés au total.
- Jusqu’à 2 workflows agentiques.
- 1 moteur d’inférence.
- Jusqu’à 2 destinations de modèles.
- 1 composant de routage existant.
- 1 agent de code et 1 dépôt Git représentatif, inclus dans les plafonds précédents.
- 15 scénarios d’audit sélectionnés au cadrage.
- Mesure indicative de performance sur 1 configuration modèle / matériel et 2 profils de charge.
Méthodologie & niveau de profondeur
- Audit ciblé sur l’environnement IA local ou auto-hébergé défini au cadrage.
- Analyse basée sur les versions, accès, configurations, outils et workflows réellement observés pendant la mission.
- Tests actifs uniquement sur des systèmes explicitement autorisés, avec données synthétiques et collecteur de test convenu.
- Résultats classés avec criticité, preuves expurgées, limites, dépendances et priorités d’action.
- Une vérification non réalisée n’est jamais présentée comme réussie : elle est indiquée comme non applicable, non testée ou empêchée, avec justification.
Axes analysés
Cartographie MCP et dépendances
- Inventaire des clients, serveurs, outils, versions et origines.
- Analyse des identités techniques, droits, permissions et commandes de démarrage.
- Cartographie des destinations réseau et dépendances visibles.
- Examen des transports et exigences de sécurité selon les versions réellement déployées.
Tests de fuite de données simulée
- Campagne de 15 scénarios sélectionnés au cadrage.
- Tests avec instructions malveillantes dans des contenus de test.
- Vérification d’usages abusifs d’outils ou d’accès hors périmètre.
- Utilisation de secrets factices et sorties vers un collecteur de test autorisé.
- Aucune donnée sensible réelle n’est exfiltrée.
Routage et fonctionnement dégradé
- Revue des destinations principales et secondaires.
- Test contrôlé des délais dépassés, erreurs, indisponibilités, retries et fallbacks.
- Vérification du maintien de la politique de données lors des bascules.
- Aucune panne réelle de service tiers n’est provoquée volontairement.
Agents de code
- Revue des permissions accordées à l’agent.
- Analyse du bac à sable, des accès au dépôt, des secrets et des validations humaines.
- Contrôle de la séparation entre développement, intégration et production.
- Identification des risques liés aux commandes, publications, modifications de code et accès sensibles.
Point de performance
- Mesures indicatives du délai avant le premier token.
- Mesures indicatives de latence, débit et mémoire disponible selon les métriques exposées.
- Documentation de la configuration testée et des conditions de mesure.
- Le comparatif approfondi de plusieurs configurations relève du forfait Benchmark LLM local & GPU.
Tests autorisés & cadre d’intervention
- Les tests actifs sont réalisés uniquement sur des systèmes et comptes explicitement autorisés.
- Les essais sont menés dans des fenêtres convenues avec le client.
- Les tests de fuite utilisent des données synthétiques, des secrets factices et un collecteur de test autorisé.
- Aucune donnée sensible réelle n’est exfiltrée.
- Aucune charge destructive, aucun test de déni de service et aucune intervention sur un tiers sans autorisation ne sont réalisés.
- Aucun recours à un modèle externe sur des données client n’est réalisé sans autorisation écrite spécifique.
Livrables
- Rapport d’audit avec synthèse de décision.
- Registre des risques avec criticité, preuves expurgées, limites et priorités.
- Inventaire MCP.
- Matrice outils / identités / permissions / destinations en CSV.
- Schéma éditable de l’environnement audité.
- Résultats des 15 scénarios : réussi, échoué, non applicable ou non testé avec justification.
- Plan d’action à 30 et 90 jours, avec priorités, dépendances et estimations de charge indicatives.
- Relevé de performance contextualisé.
- Restitution de 1h en visioconférence, jusqu’à 5 participants.
Déroulé / Comment ça se passe
- Vous commandez une unité du forfait ou demandez un cadrage préalable si le périmètre doit être validé avant achat.
- Un cadrage confirme l’environnement, les hôtes, serveurs MCP, outils, workflows, modèles, destinations, agent de code et dépôt Git concernés.
- Les prérequis sont vérifiés : accès temporaires, autorisation de tests, données synthétiques, espace de test isolé et créneaux de charge.
- La cartographie MCP et les dépendances sont réalisées.
- Les 15 scénarios de test sont exécutés selon le périmètre autorisé.
- Le routage, les fallbacks, les accès et les permissions des agents de code sont analysés.
- Une mesure indicative de performance est réalisée sur la configuration prévue.
- Le rapport, le registre des risques, la matrice d’accès et le plan d’action sont préparés.
- Une restitution de 1h permet de présenter les constats, priorités, limites et suites possibles.
Délais & disponibilité
- Prestation à distance, en français, destinée principalement aux professionnels.
- Une journée représente 7h de travail expert, répartissables sur plusieurs dates.
- Le temps annoncé comprend cadrage, analyse, tests, documentation et restitution, pas seulement les sessions en visioconférence.
- Livraison cible sous 15 jours ouvrés après cadrage et réception des accès.
- La commande porte sur une quantité de prestation, pas sur une date réservée.
- Le périmètre, les prérequis et le planning sont confirmés avant intervention.
- Si le besoin dépasse le forfait, aucun supplément n’est engagé sans accord écrit.
- Une commande non éligible n’est pas exécutée : une adaptation est proposée ou la partie non réalisée est remboursée selon les conditions applicables.
Pré-requis
- Un référent technique disponible.
- Un inventaire même partiel de l’environnement IA local ou auto-hébergé.
- Des accès temporaires adaptés au périmètre audité.
- Une autorisation écrite pour les tests actifs.
- Un espace de test isolé lorsque nécessaire.
- Des données synthétiques et secrets factices pour les scénarios de fuite simulée.
- Un environnement déjà fonctionnel.
- Des créneaux de charge autorisés pour les mesures de performance.
- Aucun mot de passe, jeton, clé privée ni dépôt confidentiel ne doit être joint à une commande ou envoyé par e-mail.
Recette & critères de validation
- La recette porte sur la remise des livrables et la traçabilité des contrôles convenus.
- Elle ne repose pas sur l’obtention d’un score minimal.
- Les tests empêchés par un accès manquant, un risque opérationnel ou une contrainte technique sont signalés et expliqués.
- Les résultats sont qualifiés : réussi, échoué, non applicable ou non testé.
- Les limites techniques, risques résiduels et contrôles non réalisés restent explicitement visibles.
Confidentialité & conservation
- Les accès sont temporaires et limités au strict nécessaire.
- Un canal adapté est convenu au cadrage pour les éléments sensibles.
- Aucun mot de passe, jeton, clé privée ni dépôt confidentiel ne doit être transmis en clair ou joint à une commande.
- Les preuves intégrées au rapport sont expurgées lorsque nécessaire.
- Aucun recours à un modèle externe sur les données client n’est réalisé sans autorisation écrite spécifique.
- Les copies de travail de la mission sont supprimées au plus tard 30 jours après la restitution finale, sauf obligation légale ou autre durée convenue par écrit.
Limites / Hors périmètre
- La correction des écarts n’est pas incluse.
- L’installation complète d’une infrastructure IA neuve n’est pas incluse.
- L’audit exhaustif de tout le système d’information n’est pas inclus.
- Le pentest exhaustif du système d’information n’est pas inclus.
- La recherche de vulnérabilités inédites n’est pas incluse.
- L’audit exhaustif du code source n’est pas inclus.
- L’investigation d’incident n’est pas incluse.
- Les tests de déni de service ne sont pas inclus.
- L’achat de matériel, licences, abonnements ou consommations de services tiers n’est pas inclus.
- Le benchmark comparatif approfondi de plusieurs configurations est hors forfait.
- L’évaluation ne constitue ni une certification, ni une garantie d’absence de vulnérabilité, de fuite ou d’erreur.
Définitions de périmètre
- Un serveur MCP est compté comme une configuration distincte d’exécution ou de connexion, avec ses droits.
- Un outil correspond à une fonction exposée par un serveur MCP.
- Un workflow est un parcours métier défini de bout en bout.
- Un même composant n’est pas compté plusieurs fois dans le forfait.
- Le périmètre audité correspond aux versions, accès, configurations et composants observés pendant la mission.
Besoin de corriger les écarts identifiés ?
Cet audit produit un état des lieux, des preuves et des priorités. Il ne comprend pas la mise en œuvre des corrections.
Si vous disposez déjà d’un plan actionnable ou si vous souhaitez appliquer les mesures prioritaires après l’audit, le forfait de durcissement est plus adapté.
Besoin d’un parcours audit + durcissement ?
Si vous souhaitez réunir l’état des lieux, l’arbitrage, la mise en œuvre des protections prioritaires et la recette avant/après dans un même parcours, le pack combiné est plus adapté.
Besoin d’un benchmark approfondi ?
L’audit inclut une mesure indicative sur 1 configuration. Si votre besoin est de comparer plusieurs configurations LLM / GPU avec protocole, répétitions et résultats structurés, le forfait Benchmark est plus adapté.
Aller plus loin
FAQ
Est-ce un audit de toute notre entreprise ?
Non. L’audit cible uniquement l’environnement IA local ou auto-hébergé et les composants définis dans le périmètre : hôtes Linux, serveurs MCP, outils, workflows, moteur d’inférence, destinations de modèles, routage, agent de code et dépôt Git représentatif. L’audit global du système d’information constitue une prestation distincte.
Les corrections sont-elles incluses ?
Non. Cette prestation identifie les risques, documente les preuves et priorise les actions. Les corrections peuvent être réalisées en interne, avec votre prestataire, via le forfait de durcissement ou via le pack combiné audit + durcissement.
Nos données peuvent-elles être envoyées vers un cloud ?
Les destinations réelles sont cartographiées pendant l’audit. Aucun envoi de données client à un modèle externe n’est réalisé dans le cadre de la mission sans autorisation écrite spécifique.
Combien de scénarios sont testés ?
Le forfait inclut 15 scénarios sélectionnés au cadrage. Les résultats sont indiqués comme réussis, échoués, non applicables ou non testés avec justification.
Les tests utilisent-ils de vraies données sensibles ?
Non. Les tests de fuite simulée utilisent des données synthétiques, des secrets factices et un collecteur de test autorisé.
Le benchmark GPU est-il inclus ?
Non, pas en version approfondie. L’audit inclut seulement une mesure indicative sur 1 configuration modèle / matériel et 2 profils de charge. La comparaison de plusieurs configurations relève du forfait Benchmark LLM local & GPU.
Peut-on auditer un environnement plus large ?
Oui, mais cela sort du périmètre standard. Les environnements multi-sites, multi-moteurs, multi-routeurs, avec davantage de serveurs MCP, outils, workflows, agents ou dépôts Git, nécessitent un cadrage spécifique.
Est-ce une certification ?
Non. L’audit fournit un état des lieux, des constats, des preuves expurgées et des priorités. Il ne constitue pas une certification ni une garantie d’absence de vulnérabilité, de fuite ou d’erreur.
Que se passe-t-il si un test ne peut pas être réalisé ?
Il est indiqué comme non testé ou empêché, avec justification. Une vérification non réalisée n’est jamais présentée comme réussie.
Comment commander ?
Vérifiez les plafonds du forfait, puis commandez une unité pour le périmètre décrit. Pour un besoin plus large, une autre plateforme ou une contrainte particulière, demandez un cadrage avant achat.
Contacter Wild Turtles pour valider le périmètre