Durcissement IA locale & MCP – Forfait 3 jours Images
Durcissement IA locale & MCP – Forfait 3 jours
Durcissement d’une infrastructure IA locale & MCP à partir d’un audit ou d’un plan d’action déjà validé : permissions, isolation, sorties réseau, routage/fallback, garde-fous agents de code et recette ciblée.
Offre uniquement sur devis. Le périmètre, les accès, les sauvegardes, les fenêtres de changement et les critères de retour arrière doivent être validés avant intervention.
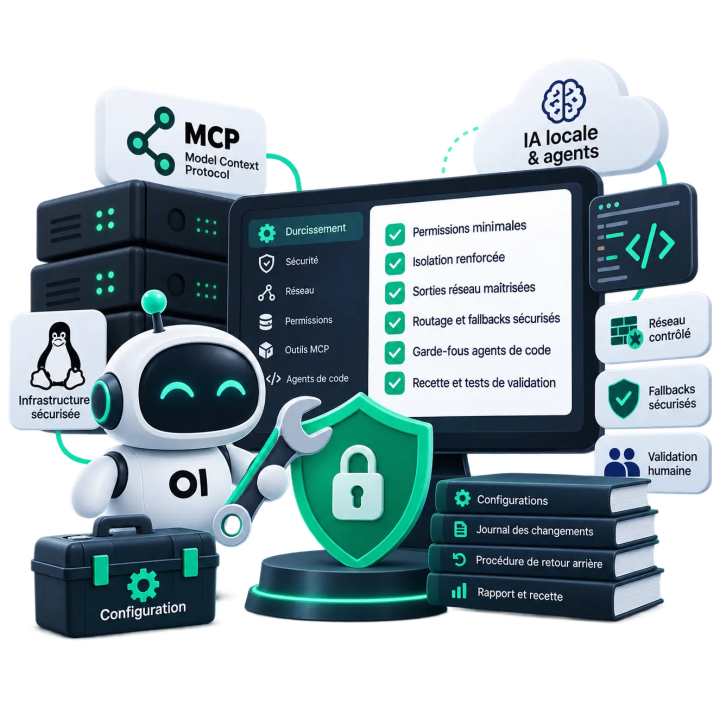
Le forfait Durcissement IA locale & MCP transforme un audit ou un plan d’action validé en restrictions techniques vérifiables : droits minimaux, isolation, sorties réseau maîtrisées, fallbacks contrôlés, garde-fous agents et retour arrière documenté.
Offre uniquement sur devis. Cette prestation ne se commande pas directement en ligne : le périmètre, les accès, les sauvegardes, les fenêtres de changement, les lots de durcissement et les critères de recette doivent être validés avant intervention.
- Format : durcissement à distance ou sur modalités définies au devis
- Durée indicative : format de référence de 3 jours, soit jusqu’à 21h de travail expert, selon périmètre validé
- Périmètre : 1 organisation, 1 environnement IA local ou auto-hébergé existant
- Pré-requis clé : audit récent ou plan d’action exploitable
- Livrables : configurations versionnées, matrice des permissions, journal des changements, procédure de retour arrière et recette avant/après
- Tarification : uniquement sur devis
Demander un devis pour le durcissement IA locale & MCP
Objectif
Mettre en œuvre les mesures prioritaires permettant de limiter ce que vos agents IA locaux peuvent lire, exécuter, modifier ou transmettre.
L’objectif est de passer d’un diagnostic à des protections concrètes : réduction des privilèges, séparation des identités techniques, limitation des outils exposés, restriction des sorties réseau, encadrement des fallbacks, validation humaine pour les actions sensibles et traçabilité des changements.
Cette prestation n’est pas un audit initial. Elle s’appuie sur un état de référence exploitable : audit Wild Turtles, audit tiers accepté après revue, ou plan d’action suffisamment précis pour cadrer les mesures à appliquer.
Pour qui ?
- TPE, PME, éditeurs, équipes techniques ou structures qui exploitent déjà une infrastructure IA locale ou auto-hébergée.
- Organisations qui ont identifié des risques sur leurs agents IA, serveurs MCP, outils exposés, accès, sorties réseau ou fallbacks.
- Équipes qui disposent déjà d’un audit ou d’un plan d’action et veulent appliquer les corrections prioritaires.
- Structures qui veulent sécuriser un environnement avant mise en production, extension d’usage ou ouverture à davantage d’utilisateurs.
- Responsables techniques qui souhaitent documenter les changements, les tests, les exceptions et les risques résiduels.
Périmètre standard
- 1 organisation.
- 1 environnement IA local ou auto-hébergé existant et fonctionnel.
- Jusqu’à 2 hôtes Linux physiques ou virtuels.
- Jusqu’à 5 configurations de serveurs MCP.
- Jusqu’à 25 outils MCP exposés au total.
- Jusqu’à 2 workflows agentiques.
- 1 moteur d’inférence.
- Jusqu’à 2 destinations de modèles.
- 1 composant de routage existant.
- 1 agent de code et 1 dépôt Git inclus dans ces plafonds.
- Jusqu’à 5 lots d’actions retenus au cadrage dans l’enveloppe de référence.
- 1 campagne de recette sur les changements réalisés, avec reprise ciblée des non-conformités dans l’enveloppe validée.
Méthodologie & niveau de profondeur
- Revue du plan d’action ou de l’audit fourni avant intervention.
- Validation des lots réalisables dans l’enveloppe définie au devis.
- Sauvegarde ou export des configurations concernées avant modification lorsque cela est possible.
- Mise en œuvre progressive des restrictions validées avec le référent technique.
- Tests de non-régression sur les workflows retenus.
- Recette ciblée avec une action interdite et une action légitime pour chaque contrôle significatif.
- Documentation des changements, limites, exceptions et risques résiduels.
Lots de durcissement possibles
Identités et droits
- Réduction des privilèges accordés aux agents, outils et services.
- Séparation des identités techniques lorsque cela est possible dans la pile existante.
- Retrait des accès inutiles ou trop larges.
- Restriction des outils MCP selon les besoins réels des workflows.
- Rotation ciblée des secrets concernés lorsque cela est autorisé et techniquement possible.
Isolation des exécutions
- Configuration d’un bac à sable ou d’une isolation système disponible dans l’environnement existant.
- Limitation des répertoires accessibles aux agents ou outils.
- Retrait des montages, volumes, sockets ou droits privilégiés non nécessaires.
- Séparation des usages lorsque le même hôte supporte plusieurs composants sensibles.
Sorties réseau et confidentialité
- Mise en place ou ajustement de restrictions de destinations réseau.
- Documentation des sorties autorisées : modèles, API, collecteurs, dépôts, services internes ou externes.
- Réduction des chemins de fuite involontaire lorsque les composants le permettent.
- Validation du principe : aucune destination non autorisée ne doit être utilisée silencieusement.
Routage, fallbacks & validations humaines
- Paramétrage des destinations principales et secondaires autorisées.
- Restriction des fallbacks afin d’éviter les bascules vers des destinations non validées.
- Définition de budgets d’exécution ou limites opérationnelles lorsque la pile le permet.
- Mise en place de validations humaines pour les actions sensibles : publication, écriture, suppression, appel externe, modification de code ou changement d’état.
- Les règles sont appliquées par les permissions, le système, le réseau ou les mécanismes disponibles, et pas seulement décrites dans un prompt.
Agents de code
- Restriction des permissions de l’agent de code inclus dans le périmètre.
- Limitation des accès au dépôt Git représentatif.
- Réduction de l’exposition des secrets, fichiers sensibles ou chemins de publication.
- Ajout ou renforcement de validations humaines pour les actions à impact.
- Vérification de la séparation entre développement, intégration et production lorsque cela est applicable.
Traçabilité, récupération & retour arrière
- Journalisation minimale utile des changements et actions sensibles.
- Masquage des secrets lorsque les outils le permettent.
- Journal des modifications réalisées pendant la prestation.
- Sauvegarde ou export des configurations modifiées lorsque cela est possible.
- Procédure de retour arrière documentée pour les changements significatifs.
Tests autorisés & cadre d’intervention
- Les tests actifs sont réalisés uniquement sur des systèmes et comptes explicitement autorisés.
- Les interventions sont menées dans des fenêtres convenues avec le client.
- Les tests de fuite utilisent des données synthétiques, des secrets factices et un collecteur de test autorisé.
- Aucune donnée sensible réelle n’est exfiltrée.
- Aucune charge destructive, aucun test de déni de service et aucune intervention sur un tiers sans autorisation ne sont réalisés.
- Aucun recours à un modèle externe sur des données client n’est réalisé sans autorisation écrite spécifique.
Livrables
- Configurations et scripts effectivement créés ou modifiés, sous forme éditable et versionnée, sans secrets en clair.
- Matrice des permissions et destinations autorisées, avec les exceptions restantes.
- Journal des modifications réalisées pendant la prestation.
- Sauvegardes ou exports de configuration lorsque disponibles.
- Procédure de retour arrière pour les changements significatifs.
- Procès-verbal de recette avant/après.
- Liste des risques résiduels, réserves ou chantiers reportés.
- Transfert de compétences de 1h en visioconférence, jusqu’à 5 participants, selon le périmètre retenu.
Déroulé / Comment ça se passe
- Vous demandez un devis ou un échange de cadrage via la page contact.
- Le plan d’action existant est revu : origine, date, périmètre, risques identifiés, priorités et faisabilité.
- Les lots de durcissement réalisables sont sélectionnés et validés.
- Les accès temporaires, sauvegardes de configuration et fenêtres de changement sont confirmés.
- Une proposition précise le périmètre, les livrables, les délais, les limites et le tarif.
- Après validation du devis, les mesures sont appliquées progressivement : droits, isolation, réseau, routage, fallbacks, garde-fous ou agents de code.
- Chaque changement significatif est documenté et relié au risque traité.
- Une recette ciblée est réalisée avec actions autorisées et actions interdites.
- La synthèse, les fichiers éditables, le journal des changements et la procédure de retour arrière sont remis.
Délais & disponibilité
- Prestation à distance, en français, destinée principalement aux professionnels.
- Une journée représente 7h de travail expert, répartissables sur plusieurs dates.
- Le temps annoncé comprend cadrage, préparation, modifications, tests, documentation et transfert, pas seulement les sessions en visioconférence.
- Réalisation cible sur 2 à 3 semaines après validation du plan, des accès et des fenêtres de changement.
- La demande de devis ne réserve pas automatiquement une date d’intervention.
- Le planning est confirmé après validation du périmètre, des prérequis, des accès et des fenêtres de changement.
- Si le besoin dépasse le format de référence, aucun supplément n’est engagé sans accord écrit.
- Si le besoin n’est pas compatible avec le format de référence, une adaptation ou une proposition spécifique est proposée avant tout engagement.
Tarification, engagement & évolution du périmètre
- Offre uniquement sur devis.
- Le prix dépend du plan d’action existant, du nombre de lots de durcissement, des accès disponibles, des contraintes de changement, du niveau de recette attendu et des risques opérationnels.
- Le format de référence peut être un forfait de 3 jours / 21h, lorsque le périmètre est compatible avec les plafonds standards.
- Les coûts tiers ne sont pas inclus : matériel, licences, abonnements, API, cloud, modèles commerciaux ou services fournisseurs.
- Aucun supplément n’est engagé sans validation écrite.
- Les besoins hors forfait : développement spécifique, refonte d’architecture, déploiement multi-environnements, support récurrent ou exploitation continue, sont traités sur devis.
Pré-requis
- Audit ou plan d’action datant de moins de 60 jours, sans changement majeur depuis.
- Audit réalisé par Wild Turtles ou par un tiers, accepté après revue du périmètre, de la qualité et de la faisabilité.
- Infrastructure existante, fonctionnelle et accessible.
- Référent technique disponible pour arbitrer les changements et valider les tests.
- Accès d’administration temporaires adaptés au périmètre.
- Sauvegarde récente vérifiée par le client avant modification.
- Fenêtre de changement autorisée.
- Données synthétiques et secrets factices pour les tests de recette.
- Fonctions de restriction compatibles avec l’existant.
- Aucun mot de passe, jeton, clé privée ni dépôt confidentiel ne doit être joint à une demande ou envoyé par e-mail.
Recette & critères de validation
- La recette porte sur les changements réalisés, pas sur l’ensemble de l’environnement.
- Les contrôles convenus sont testés avec une action interdite et une action légitime.
- Un contrôle en échec reste déclaré en échec.
- Les changements sont acceptés explicitement par le référent, avec leurs éventuelles réserves.
- Les exceptions, risques résiduels et contrôles non réalisés restent visibles dans les livrables.
- La procédure de retour arrière est documentée pour les changements significatifs.
Confidentialité & conservation
- Les accès sont temporaires et limités au strict nécessaire.
- Un canal adapté est convenu au cadrage pour les éléments sensibles.
- Aucun mot de passe, jeton, clé privée ni dépôt confidentiel ne doit être transmis en clair ou joint à une demande.
- Les configurations et scripts livrés ne contiennent pas de secrets en clair.
- Les preuves ou extraits intégrés aux livrables sont expurgés lorsque nécessaire.
- Aucun recours à un modèle externe sur les données client n’est réalisé sans autorisation écrite spécifique.
- Les copies de travail de la mission sont supprimées au plus tard 30 jours après la restitution finale, sauf obligation légale ou autre durée convenue par écrit.
Limites / Hors périmètre
- L’audit initial complet n’est pas inclus.
- La correction de tous les écarts n’est pas garantie.
- La prestation traite les lots prioritaires réalisables dans le périmètre et le temps convenus.
- La migration majeure ou reconstruction d’infrastructure n’est pas incluse.
- La reconstruction de cluster n’est pas incluse.
- Le développement sur mesure d’une passerelle de sécurité n’est pas inclus.
- Le déploiement à tout un parc ou à plusieurs environnements n’est pas inclus.
- Le matériel, les licences, les abonnements et consommations de services tiers ne sont pas inclus.
- Le support illimité, la supervision continue et l’exploitation permanente ne sont pas inclus.
- La prestation ne constitue ni une certification, ni une garantie d’absence de vulnérabilité, de fuite ou d’erreur.
Ce qui dépend de tiers
- La possibilité d’appliquer certaines restrictions dépend des versions, outils, serveurs MCP, moteurs d’inférence, routeurs, agents de code et mécanismes disponibles dans votre environnement.
- Les limitations imposées par les fournisseurs de modèles, API, plateformes cloud, dépôts Git ou outils tiers restent sous la responsabilité du client et des fournisseurs concernés.
- Le retour arrière dépend de l’existence, de la qualité et de la vérification préalable des sauvegardes ou exports de configuration.
- Les coûts, quotas, licences, politiques de sécurité ou indisponibilités de services tiers ne sont pas inclus dans la prestation.
Définitions de périmètre
- Un serveur MCP est compté comme une configuration distincte d’exécution ou de connexion, avec ses droits.
- Un outil correspond à une fonction exposée par un serveur MCP.
- Un workflow est un parcours métier défini de bout en bout.
- Un lot de durcissement correspond à un ensemble cohérent de changements reliés à un risque ou à une famille de risques.
- Un même composant n’est pas compté plusieurs fois dans le forfait.
- Le périmètre traité correspond aux versions, accès, configurations et composants observés pendant la mission.
Besoin d’un audit avant durcissement ?
Cette prestation suppose qu’un audit récent ou un plan d’action exploitable existe déjà. Si vous n’avez pas encore d’état des lieux fiable, commencez par l’audit de sécurité IA locale & MCP.
Besoin d’un parcours complet audit + durcissement ?
Si vous souhaitez réunir l’état des lieux, l’arbitrage, la mise en œuvre des protections prioritaires et la recette avant/après dans un même parcours, le pack combiné est plus adapté.
Besoin d’un suivi après mise en œuvre ?
Après durcissement, un suivi périodique peut aider à vérifier que les changements de configuration, nouveaux outils, nouveaux modèles ou nouvelles permissions ne recréent pas une exposition non maîtrisée.
Aller plus loin
- Audit de sécurité IA locale & MCP – Forfait 3 jours
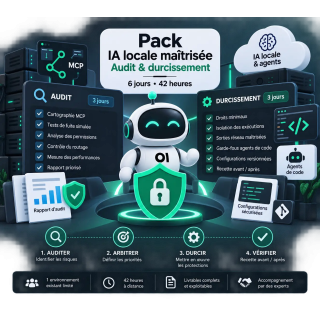
- Pack IA locale maîtrisée – Audit & durcissement 6 jours
- Suivi sécurité IA locale & MCP – Forfait 3 mois
FAQ
Devons-nous acheter l’audit Wild Turtles au préalable ?
Non. Un audit tiers ou un plan d’action suffisamment récent peut convenir. Sa qualité, son périmètre et la faisabilité des actions sont vérifiés avant planification.
Que se passe-t-il si le plan d’action n’est pas assez précis ?
Si le plan ne permet pas de cadrer des actions réalisables, un audit préalable ou un cadrage complémentaire est proposé. La prestation n’est engagée qu’après clarification du périmètre, des risques opérationnels et des conditions d’intervention.
Tous les risques seront-ils supprimés ?
Non. Le forfait traite les actions prioritaires réalisables dans le périmètre et le temps convenus. Les limites techniques, exceptions et risques résiduels sont documentés.
Combien de lots de durcissement sont inclus ?
Le format de référence couvre jusqu’à 5 lots d’actions retenus au cadrage, dans une enveloppe indicative de 21h comprenant préparation, modification, documentation et recette. Le nombre exact de lots est confirmé au devis.
Les garde-fous des agents de code sont-ils inclus ?
Oui, pour l’agent de code et le dépôt Git inclus dans le périmètre. Il ne faut pas ajouter le forfait agents de code pour refaire le même travail sur le même environnement, sauf extension distincte.
Les règles sont-elles seulement écrites dans les prompts ?
Non. L’objectif est d’appliquer les restrictions au niveau des permissions, du système, du réseau, du routage ou des mécanismes d’approbation disponibles. Les consignes dans les prompts ne suffisent pas à elles seules.
Y a-t-il un retour arrière prévu ?
Oui. Les changements significatifs sont documentés avec une procédure de retour arrière, dans la limite de ce que permet la pile technique existante.
La prestation inclut-elle une recette ?
Oui. Une campagne de recette ciblée vérifie les changements réalisés avec des actions interdites et des actions légitimes. Un contrôle en échec reste déclaré comme tel.
Peut-on durcir plusieurs environnements ?
Pas dans le périmètre standard. Le format de référence couvre 1 organisation et 1 environnement existant. Plusieurs environnements, sites, moteurs, routeurs ou dépôts nécessitent un cadrage spécifique.
Est-ce une garantie de sécurité ?
Non. La prestation réduit des possibilités d’action à risque dans le périmètre traité, mais ne constitue pas une certification ni une garantie d’absence de vulnérabilité, de fuite ou d’erreur.
Comment demander un devis ?
Utilisez la page contact en décrivant votre environnement IA local, les serveurs MCP, les outils exposés, les workflows agentiques, le plan d’action existant et les contraintes de changement. Un échange de cadrage permettra de vérifier l’éligibilité, les risques opérationnels, les prérequis et le tarif.
-
Marque