Pack IA locale maîtrisée – Audit & durcissement 6 jours Images
Pack IA locale maîtrisée – Audit & durcissement 6 jours
Parcours complet pour auditer puis durcir une infrastructure IA locale & MCP : cartographie, tests de fuite simulée, routage/fallback, garde-fous agents de code, mise en œuvre des protections prioritaires et recette avant/après.
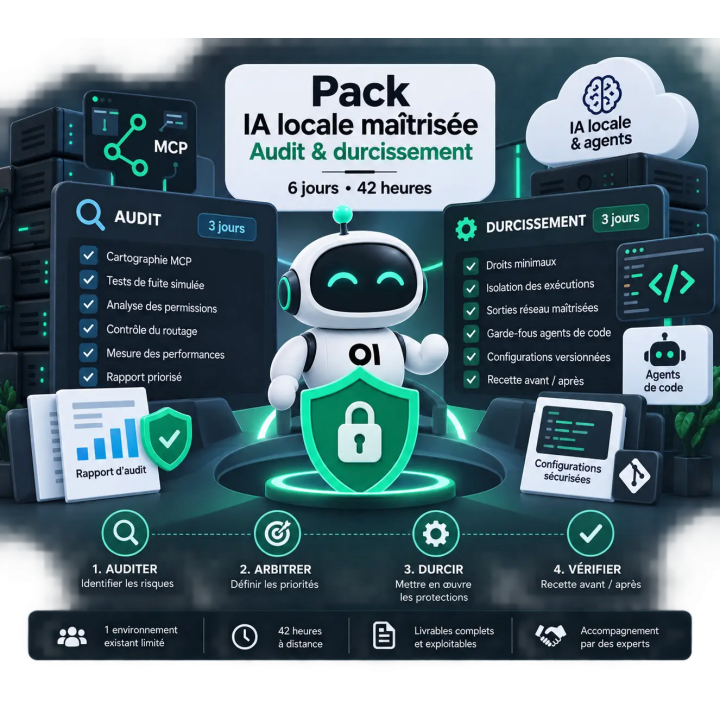
Offre uniquement sur devis. Format de référence : 6 jours / 42h à distance pour 1 environnement existant limité. Audit, arbitrage, durcissement, configurations versionnées, retour arrière et restitutions inclus.
Le Pack IA locale maîtrisée réunit l’audit de sécurité et le durcissement prioritaire d’une infrastructure IA locale ou auto-hébergée : cartographie MCP, tests de fuite simulée, contrôle du routage, garde-fous agents de code, mise en œuvre des protections et recette avant/après.
Offre uniquement sur devis. Cette prestation ne se commande pas directement en ligne : le périmètre, les accès, les sauvegardes, les fenêtres de changement, les scénarios d’audit, les lots de durcissement et les critères de recette doivent être validés avant intervention.
- Format : parcours complet audit + durcissement
- Durée indicative : format de référence de 6 jours, soit jusqu’à 42h de travail expert
- Périmètre : 1 organisation, 1 environnement IA local ou auto-hébergé existant
- Phases : audit, arbitrage, durcissement, recette avant/après
- Livrables : rapport priorisé, inventaire MCP, matrice d’accès, configurations versionnées, journal des changements, procédure de retour arrière et recette
- Tarification : uniquement sur devis
Demander un devis pour le Pack IA locale maîtrisée
Objectif
Identifier les risques de votre infrastructure IA locale, décider des protections prioritaires, les mettre en œuvre puis vérifier ce qui a réellement changé.
L’objectif est d’éviter une séparation artificielle entre diagnostic et action : le pack permet de cartographier l’environnement, tester les scénarios sensibles, arbitrer les corrections, appliquer les mesures prioritaires et produire une recette avant/après.
Cette offre est particulièrement adaptée lorsqu’un environnement IA local ou MCP existe déjà et que vous souhaitez passer rapidement d’un état des lieux à des restrictions techniques vérifiables.
Pour qui ?
- TPE, PME, éditeurs, équipes techniques ou structures qui exploitent déjà une infrastructure IA locale ou auto-hébergée.
- Organisations qui veulent sécuriser des agents IA capables de lire des fichiers, appeler des outils, interroger des services, générer du code ou transmettre des informations.
- Équipes qui veulent éviter de coordonner séparément un audit puis une phase de durcissement.
- Structures qui préparent une mise en production, une extension d’usage ou l’ouverture de l’environnement à davantage d’utilisateurs.
- Responsables techniques qui souhaitent disposer d’un rapport, de configurations versionnées, d’une recette et d’une liste claire des risques résiduels.
Périmètre standard
- 1 organisation.
- 1 environnement IA local ou auto-hébergé existant et fonctionnel.
- Jusqu’à 2 hôtes Linux physiques ou virtuels au total pour les deux phases.
- Jusqu’à 5 configurations de serveurs MCP.
- Jusqu’à 25 outils MCP exposés au total.
- Jusqu’à 2 workflows agentiques.
- 1 moteur d’inférence.
- Jusqu’à 2 destinations de modèles.
- 1 composant de routage existant.
- 1 agent de code et 1 dépôt Git inclus dans le périmètre.
- 15 scénarios d’audit sélectionnés au cadrage.
- Jusqu’à 5 lots de durcissement prioritaires dans l’enveloppe validée.
- Une même infrastructure reste le périmètre des deux phases : les plafonds ne sont pas doublés entre l’audit et le durcissement.
Méthodologie & niveau de profondeur
- Parcours ciblé sur l’environnement IA local ou auto-hébergé défini au cadrage.
- Audit basé sur les versions, accès, configurations, outils et workflows réellement observés pendant la mission.
- Durcissement limité aux lots validés après arbitrage, dans le temps et le périmètre convenus.
- Tests actifs uniquement sur des systèmes explicitement autorisés, avec données synthétiques et collecteur de test convenu.
- Recette avant/après permettant de relier chaque changement au risque traité et aux preuves disponibles.
- Les contrôles non réalisés, limites techniques, exceptions et risques résiduels restent explicitement visibles.
Phase 1 – Audit
- Cartographie MCP : clients, serveurs, outils, versions, origines, identités techniques, permissions et destinations réseau.
- Revue des dépendances : hôtes, services, modèles, destinations, routeur, fallbacks et composants critiques.
- Tests de fuite simulée avec données synthétiques, secrets factices et collecteur de test autorisé.
- Analyse des permissions, outils exposés, accès aux fichiers, commandes possibles et destinations externes.
- Contrôle du routage et des mécanismes de bascule : erreurs, indisponibilités, retries et fallbacks.
- Mesure indicative de performance sur 1 configuration, avec conditions de mesure documentées.
- Revue ciblée d’1 agent de code et d’1 dépôt Git représentatif.
Phase 2 – Arbitrage
- Restitution du diagnostic et des risques prioritaires.
- Validation des lots de durcissement à traiter dans l’enveloppe prévue.
- Arbitrage des impacts opérationnels : usages à préserver, risques acceptés, exceptions, dépendances et contraintes.
- Validation des fenêtres de changement, sauvegardes de configuration et critères de recette.
- Confirmation écrite des actions retenues avant modification.
Phase 3 – Durcissement
- Réduction des privilèges accordés aux agents, outils et services.
- Restriction des outils MCP selon les besoins réels des workflows.
- Isolation des exécutions lorsque la pile existante le permet.
- Limitation des sorties réseau et documentation des destinations autorisées.
- Encadrement du routage et des fallbacks pour éviter les bascules silencieuses vers des destinations non validées.
- Mise en place ou renforcement de validations humaines pour les actions sensibles.
- Durcissement ciblé de l’agent de code inclus dans le périmètre : dépôt Git, secrets, actions à impact et séparation des environnements.
- Journalisation minimale utile, documentation des changements et procédure de retour arrière.
Phase 4 – Vérification / recette
- Recette des protections déployées.
- Contrôles de non-régression sur les workflows retenus.
- Vérification d’actions interdites et d’actions légitimes pour les contrôles significatifs.
- Mesure indicative comparable lorsque cela est pertinent et techniquement possible.
- Documentation des écarts non résolus, réserves, exceptions acceptées et risques résiduels.
- Aucun écart bloquant ou non corrigé n’est masqué.
Tests autorisés & cadre d’intervention
- Les tests actifs sont réalisés uniquement sur des systèmes et comptes explicitement autorisés.
- Les interventions et essais sont menés dans des fenêtres convenues avec le client.
- Les tests de fuite utilisent des données synthétiques, des secrets factices et un collecteur de test autorisé.
- Aucune donnée sensible réelle n’est exfiltrée.
- Aucune charge destructive, aucun test de déni de service et aucune intervention sur un tiers sans autorisation ne sont réalisés.
- Aucun recours à un modèle externe sur des données client n’est réalisé sans autorisation écrite spécifique.
Livrables
- Rapport d’audit avec synthèse de décision.
- Inventaire MCP : clients, serveurs, outils, versions, identités, permissions et destinations.
- Matrice outils / identités / permissions / destinations en CSV.
- Résultats des scénarios d’audit : réussi, échoué, non applicable ou non testé avec justification.
- Plan d’action à 30 et 90 jours.
- Configurations et scripts créés ou modifiés, sous forme éditable et versionnée, sans secrets en clair.
- Journal des changements réalisés pendant la phase de durcissement.
- Procédure de retour arrière pour les changements significatifs.
- Procès-verbal de recette avant/après.
- Tableau avant/après reliant chaque changement au risque traité et aux preuves disponibles.
- Liste finale des risques résiduels, réserves, exceptions acceptées et priorités de suivi.
- 2 restitutions de 1h en visioconférence, jusqu’à 5 participants, selon le périmètre retenu.
Déroulé / Comment ça se passe
- Vous demandez un devis ou un échange de cadrage via la page contact.
- Le périmètre est validé : hôtes, serveurs MCP, outils, workflows, moteur d’inférence, destinations, routeur, agent de code et dépôt Git.
- Les prérequis sont confirmés : accès temporaires, autorisation de tests, données synthétiques, sauvegardes, fenêtres de test et fenêtres de changement.
- Une proposition précise le périmètre, les livrables, les délais, les limites et le tarif.
- Après validation du devis, la phase d’audit est menée : cartographie, scénarios, routage, fallbacks, agent de code et mesure indicative.
- Une restitution intermédiaire permet d’arbitrer les lots de durcissement réalisables.
- Les mesures validées sont appliquées progressivement : droits, isolation, réseau, fallbacks, validations humaines, agents de code et traçabilité.
- La recette avant/après est réalisée sur les contrôles significatifs.
- Les livrables finaux sont transmis, puis une restitution finale permet de présenter les changements, réserves et suites possibles.
Délais & disponibilité
- Prestation à distance, en français, destinée principalement aux professionnels.
- Une journée représente 7h de travail expert, répartissables sur plusieurs dates.
- Le temps annoncé comprend cadrage, analyse, tests, documentation, modifications, recette et restitutions, pas seulement les sessions en visioconférence.
- Parcours cible sur 3 à 5 semaines après cadrage, selon les fenêtres de test et de changement.
- La demande de devis ne réserve pas automatiquement une date d’intervention.
- Le planning est confirmé après validation du périmètre, des prérequis, des accès et des fenêtres de changement.
- Si le besoin dépasse le format de référence, aucun supplément n’est engagé sans accord écrit.
- Si le besoin n’est pas compatible avec le format de référence, une adaptation ou une proposition spécifique est proposée avant tout engagement.
Tarification, engagement & évolution du périmètre
- Offre uniquement sur devis.
- Le format de référence correspond à un parcours de 6 jours / 42h : 3 jours d’audit puis 3 jours de durcissement sur le même périmètre.
- Le prix dépend du périmètre réel, de l’état de l’environnement, des accès disponibles, des scénarios retenus, des lots de durcissement, des fenêtres de changement et du niveau de recette attendu.
- Les coûts tiers ne sont pas inclus : matériel, licences, abonnements, API, cloud, modèles commerciaux ou services fournisseurs.
- Aucun supplément n’est engagé sans validation écrite.
- Les besoins hors forfait : développement spécifique, refonte d’architecture, déploiement multi-environnements, support récurrent, supervision continue ou exploitation permanente, sont traités sur devis.
Pré-requis
- Infrastructure IA locale ou auto-hébergée existante, fonctionnelle et accessible.
- Référent technique disponible pour cadrer, arbitrer, valider les changements et participer aux recettes.
- Accès temporaires adaptés au périmètre audité et durci.
- Autorisation écrite pour les tests actifs.
- Données synthétiques et secrets factices pour les scénarios de fuite simulée.
- Sauvegardes ou exports de configuration avant modification, vérifiés par le client lorsque nécessaire.
- Créneaux de test et fenêtres de changement approuvés.
- Liste des usages à préserver : workflows, modèles, outils, dépôts, accès, utilisateurs, intégrations et contraintes métier.
- Validation du plan de durcissement avant les modifications.
- Aucun mot de passe, jeton, clé privée ni dépôt confidentiel ne doit être joint à une demande ou envoyé par e-mail.
Recette & critères de validation
- La recette reprend les critères des deux phases : constats d’audit, changements réalisés et contrôles avant/après.
- Les contrôles convenus sont testés avec une action interdite et une action légitime lorsque cela est applicable.
- Les tests non réalisés sont signalés avec justification.
- Un écart bloquant ou non corrigeable n’est pas masqué : il fait l’objet d’une réserve, d’une mesure compensatoire possible ou d’un chiffrage distinct.
- Les changements sont acceptés explicitement par le référent, avec leurs éventuelles réserves.
- La procédure de retour arrière est documentée pour les changements significatifs.
Confidentialité & conservation
- Les accès sont temporaires et limités au strict nécessaire.
- Un canal adapté est convenu au cadrage pour les éléments sensibles.
- Aucun mot de passe, jeton, clé privée ni dépôt confidentiel ne doit être transmis en clair ou joint à une demande.
- Les configurations et scripts livrés ne contiennent pas de secrets en clair.
- Les preuves ou extraits intégrés aux livrables sont expurgés lorsque nécessaire.
- Aucun recours à un modèle externe sur les données client n’est réalisé sans autorisation écrite spécifique.
- Les copies de travail de la mission sont supprimées au plus tard 30 jours après la restitution finale, sauf obligation légale ou autre durée convenue par écrit.
Limites / Hors périmètre
- L’installation complète d’une infrastructure IA neuve n’est pas incluse.
- L’audit de tout le système d’information n’est pas inclus.
- Le pentest exhaustif du système d’information n’est pas inclus.
- La conformité ou certification ISO 27001, NIS2, RGPD, OWASP ou autre référentiel n’est pas incluse.
- Le benchmark comparatif approfondi de plusieurs configurations LLM / GPU n’est pas inclus.
- Le matériel, les licences, les abonnements et consommations de services tiers ne sont pas inclus.
- Le support 24/7, la supervision continue et l’exploitation permanente ne sont pas inclus.
- La correction exhaustive de toutes les vulnérabilités ou de tous les écarts n’est pas garantie.
- La recherche de vulnérabilités inédites, l’audit exhaustif de code source et l’investigation d’incident ne sont pas inclus.
- Les changements majeurs de périmètre après cadrage peuvent nécessiter un devis complémentaire.
Ce qui dépend de tiers
- La possibilité d’appliquer certaines restrictions dépend des versions, outils, serveurs MCP, moteurs d’inférence, routeurs, agents de code et mécanismes disponibles dans votre environnement.
- Les limitations imposées par les fournisseurs de modèles, API, plateformes cloud, dépôts Git ou outils tiers restent sous la responsabilité du client et des fournisseurs concernés.
- Le retour arrière dépend de l’existence, de la qualité et de la vérification préalable des sauvegardes ou exports de configuration.
- Les coûts, quotas, licences, politiques de sécurité ou indisponibilités de services tiers ne sont pas inclus dans la prestation.
- La mesure de performance dépend fortement du matériel, du modèle, de la charge, des versions logicielles et des conditions d’exécution.
Définitions de périmètre
- Un serveur MCP est compté comme une configuration distincte d’exécution ou de connexion, avec ses droits.
- Un outil correspond à une fonction exposée par un serveur MCP.
- Un workflow est un parcours métier défini de bout en bout.
- Un lot de durcissement correspond à un ensemble cohérent de changements reliés à un risque ou à une famille de risques.
- Un même composant n’est pas compté plusieurs fois dans le pack.
- Les plafonds du forfait s’appliquent au parcours complet : ils ne sont pas doublés entre l’audit et le durcissement.
- Le périmètre traité correspond aux versions, accès, configurations et composants observés pendant la mission.
Besoin uniquement d’un état des lieux ?
Ce pack réunit audit et durcissement. Si vous souhaitez seulement identifier les risques, obtenir un rapport priorisé et décider ensuite des corrections, l’audit seul est plus adapté.
Besoin uniquement de corriger un plan déjà validé ?
Si vous disposez déjà d’un audit récent ou d’un plan d’action exploitable, le durcissement seul peut suffire. Il permet de mettre en œuvre les lots prioritaires sans refaire toute la phase d’audit.
Besoin d’un benchmark approfondi ?
Le pack inclut seulement une mesure indicative sur 1 configuration. Si votre besoin est de comparer plusieurs configurations LLM / GPU avec protocole, répétitions et résultats structurés, le forfait Benchmark est plus adapté.
Besoin d’un suivi après recette ?
Après audit et durcissement, un suivi périodique peut aider à vérifier que les nouveaux outils, modèles, permissions, configurations ou workflows ne recréent pas une exposition non maîtrisée.
Aller plus loin
- Audit de sécurité IA locale & MCP – Forfait 3 jours
- Durcissement IA locale & MCP – Forfait 3 jours
- Benchmark LLM local & GPU – Forfait 1 jour
- Suivi sécurité IA locale & MCP – Forfait 3 mois
FAQ
Faut-il acheter l’audit et le durcissement séparément ?
Non. Ce pack réunit les deux phases sur un même périmètre : audit, arbitrage, durcissement et recette avant/après.
Pourquoi passer par ce pack plutôt que par deux prestations séparées ?
Le pack permet de mutualiser le cadrage, la coordination, les restitutions et la continuité entre diagnostic et mise en œuvre. Il évite de produire un audit sans passage à l’action lorsque le besoin est déjà clair.
Le pack est-il adapté à un environnement neuf ?
Non, pas dans le périmètre standard. L’environnement doit déjà exister, être fonctionnel et accessible. L’installation ou la reconstruction d’une infrastructure IA relève d’un projet distinct.
Combien de scénarios d’audit sont inclus ?
Le format de référence inclut 15 scénarios sélectionnés au cadrage. Les résultats sont indiqués comme réussis, échoués, non applicables ou non testés avec justification.
Combien de lots de durcissement sont inclus ?
Le format de référence prévoit jusqu’à 5 lots de durcissement prioritaires, retenus après l’audit et l’arbitrage, dans l’enveloppe validée au devis.
Le benchmark GPU est-il inclus ?
Une mesure indicative sur 1 configuration est incluse pour caractériser l’existant. La comparaison approfondie de plusieurs configurations relève du forfait Benchmark LLM local & GPU.
Les garde-fous des agents de code sont-ils inclus ?
Oui, pour 1 agent de code et 1 dépôt Git représentatif inclus dans le périmètre. Un périmètre multi-dépôts, multi-agents ou multi-équipes nécessite un cadrage spécifique.
Les tests utilisent-ils de vraies données sensibles ?
Non. Les tests de fuite simulée utilisent des données synthétiques, des secrets factices et un collecteur de test autorisé.
Les corrections sont-elles garanties ?
Non. Le pack traite les protections prioritaires réalisables dans le périmètre, le temps et les contraintes validés. Les écarts non corrigés, exceptions et risques résiduels sont documentés.
Est-ce une certification ?
Non. Cette prestation fournit un état des lieux, des preuves, des corrections, une recette et des recommandations. Elle ne constitue pas une certification ni une garantie d’absence de vulnérabilité, de fuite ou d’erreur.
Comment demander un devis ?
Utilisez la page contact en décrivant votre environnement IA local, les serveurs MCP, les outils exposés, les workflows agentiques, les destinations de modèles, l’agent de code éventuel et vos objectifs de durcissement. Un échange de cadrage permettra de vérifier l’éligibilité, les risques opérationnels, les prérequis et le tarif.