Sécurisation des agents de code – Forfait 2 jours Images
Sécurisation des agents de code – Forfait 2 jours
Sécurisation ciblée d’un agent de code sur un environnement Linux : isolation, accès aux fichiers, secrets, dépôt Git, validations humaines, outils MCP et sorties réseau.
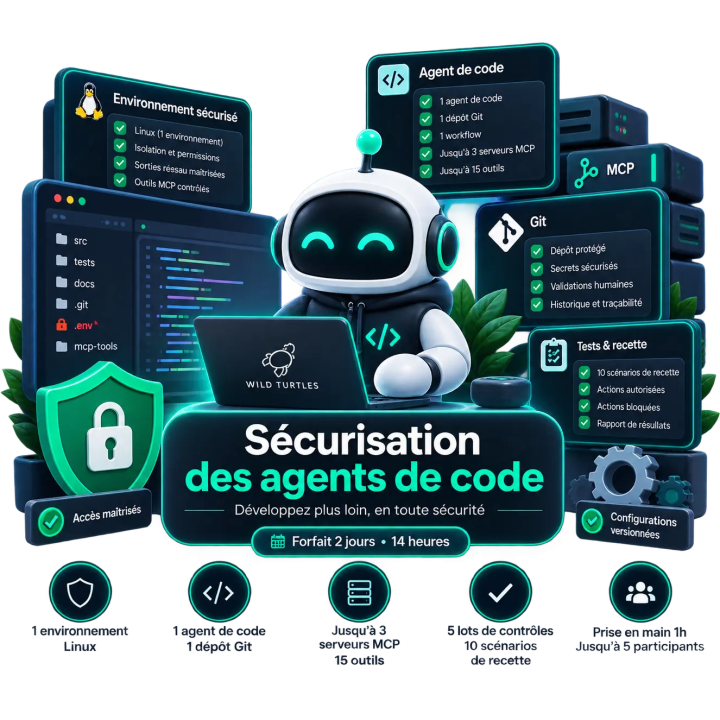
Inclus : forfait 2 jours / 14h à distance, 1 agent, 1 dépôt Git, 1 workflow, jusqu’à 3 serveurs MCP et 15 outils, jusqu’à 5 lots de contrôles, 10 scénarios de recette, configurations versionnées et prise en main de 1h.
Tarif : 2 200 € HT / 2 640 € TTC indicatif.
Le forfait Sécurisation des agents de code permet d’encadrer l’autonomie d’un agent de développement sans lui ouvrir l’ensemble du système, du dépôt Git, des secrets ou des destinations réseau.
- Format : sécurisation ciblée à distance
- Durée : forfait 2 jours, soit jusqu’à 14h de travail expert
- Périmètre : 1 environnement de développement Linux, 1 agent de code, 1 dépôt Git, 1 workflow
- Contrôles : jusqu’à 5 lots de contrôles et 10 scénarios de recette
- Livrables : configurations versionnées, matrice d’actions, journal des changements, procédure de retour arrière et guide d’utilisation
- Restitution : prise en main de 1h en visioconférence, jusqu’à 5 participants
Objectif
Donner à un agent de code les accès nécessaires à son travail, tout en bornant ce qu’il peut lire, modifier, publier, exécuter ou transmettre.
L’objectif est de réduire les risques liés aux agents de développement : accès trop larges au système, secrets exposés, dépôt Git insuffisamment protégé, actions sensibles sans validation humaine, sorties réseau non maîtrisées ou outils MCP trop permissifs.
Cette prestation ne vise pas à auditer tout le code produit ni à remplacer une revue de sécurité applicative. Elle sécurise l’environnement et les permissions de l’agent, dans un périmètre volontairement ciblé.
Pour qui ?
- Développeurs, indépendants, éditeurs, équipes produit ou petites équipes techniques qui utilisent déjà un agent de code.
- Organisations qui utilisent un agent en ligne de commande, dans un IDE, dans un environnement de développement ou dans un workflow semi-automatisé.
- Équipes qui veulent éviter qu’un agent puisse accéder à trop de fichiers, secrets, commandes, dépôts ou services.
- Structures qui veulent sécuriser un environnement de développement de référence avant extension à d’autres postes ou équipes.
- Responsables techniques qui souhaitent formaliser les actions autorisées, interdites ou nécessitant validation humaine.
Périmètre standard
- 1 environnement de développement Linux de référence : poste, machine virtuelle ou environnement isolé déjà disponible.
- 1 logiciel agent de code déjà installé et fonctionnel.
- 1 dépôt Git représentatif.
- 1 workflow de développement.
- Jusqu’à 3 configurations de serveurs MCP.
- Jusqu’à 15 outils MCP exposés au total.
- Jusqu’à 5 lots de contrôles dans l’enveloppe de 14h.
- 1 campagne de 10 scénarios de recette.
- Documentation transférable à l’équipe.
- Le déploiement de la configuration sur d’autres postes, dépôts ou équipes n’est pas inclus.
Méthodologie & niveau de profondeur
- Revue initiale de l’agent, de l’environnement Linux, du dépôt Git, des accès, des secrets, des outils MCP et du workflow.
- Définition des actions légitimes, actions sensibles et actions interdites.
- Mise en place ou ajustement des restrictions disponibles dans l’environnement existant.
- Tests de contrôle avec données factices et scénarios validés.
- Vérification d’au moins un parcours légitime de développement.
- Documentation des limites du logiciel utilisé et des contrôles non supportés.
- Les règles textuelles ou consignes dans un prompt ne sont pas présentées comme une barrière d’isolation suffisante.
Axes de sécurisation
Isolation et fichiers
- Restriction des chemins accessibles à l’agent lorsque l’environnement le permet.
- Séparation du dépôt de travail et des données personnelles ou non nécessaires.
- Réduction des montages, volumes ou dossiers exposés à l’agent.
- Interdiction ou limitation des accès privilégiés non nécessaires.
- Vérification des chemins critiques : configuration, clés, secrets, données personnelles, fichiers système ou répertoires de publication.
Secrets et identités
- Revue des jetons Git, clés API, variables d’environnement et identités de service exposées à l’agent.
- Identification des secrets qui ne devraient pas être disponibles dans l’environnement de développement.
- Réduction des permissions lorsque cela est possible.
- Recommandations de séparation entre secrets de développement, test, intégration et production.
- Rotation ciblée de secrets uniquement si cela est validé et techniquement possible dans le périmètre.
Actions sensibles
- Définition des actions devant nécessiter une validation humaine.
- Exemples : publication, push sensible, modification de fichiers critiques, changement de CI/CD, appel externe, suppression de fichiers, déploiement ou modification de configuration.
- Configuration des mécanismes de validation disponibles selon l’agent et l’environnement retenus.
- Documentation des actions autorisées, à valider et interdites.
- Les contrôles reposent sur les capacités réelles de l’agent, du système, du dépôt et des outils disponibles.
Outils MCP et réseau
- Inventaire des serveurs MCP et outils utilisés par l’agent dans le périmètre.
- Liste des outils autorisés, interdits ou à valider.
- Réduction des outils MCP exposés lorsque certains ne sont pas nécessaires au workflow.
- Restriction des destinations réseau lorsque cela est possible.
- Revue des mécanismes de repli vers des services externes ou destinations non prévues.
- Documentation des exceptions et limites techniques.
Tests et usage quotidien
- Tests sur données factices.
- Vérification d’actions légitimes pour s’assurer que l’agent reste utilisable.
- Vérification d’actions interdites ou sensibles selon les contrôles convenus.
- Journalisation utile des actions et changements significatifs.
- Procédure de retour arrière pour les changements importants.
- Prise en main avec le référent ou l’équipe concernée.
Tests autorisés & cadre d’intervention
- Les tests actifs sont réalisés uniquement sur des systèmes, comptes, dépôts et environnements explicitement autorisés.
- Les essais sont menés dans des fenêtres convenues avec le client.
- Les tests de fuite utilisent des données synthétiques, des secrets factices et un collecteur de test autorisé si nécessaire.
- Aucune donnée sensible réelle n’est exfiltrée.
- Aucune charge destructive, aucun test de déni de service et aucune intervention sur un tiers sans autorisation ne sont réalisés.
- Aucun recours à un modèle externe sur des données client n’est réalisé sans autorisation écrite spécifique.
Livrables
- Profil de permissions mis en œuvre pour l’agent de code.
- Configurations du bac à sable ou de l’isolation lorsque disponibles.
- Règles réseau ou restrictions de destinations effectivement configurées.
- Matrice d’actions : autorisées / à valider / interdites, avec limites du logiciel utilisé.
- Journal des changements réalisés pendant la prestation.
- Résultats des 10 scénarios de recette documentés.
- Guide d’utilisation pour l’équipe ou le référent.
- Procédure de retour arrière pour les changements significatifs.
- Atelier de prise en main de 1h en visioconférence, jusqu’à 5 participants.
Déroulé / Comment ça se passe
- Vous commandez le forfait ou demandez un cadrage préalable si le périmètre doit être validé avant achat.
- Le périmètre est confirmé : environnement Linux, agent de code, dépôt Git, workflow, serveurs MCP, outils, accès et contraintes.
- Les prérequis sont vérifiés : agent fonctionnel, dépôt représentatif, branche ou copie de travail, sauvegarde, droits temporaires et accord du responsable du dépôt.
- Les actions autorisées, sensibles et interdites sont définies avec le référent.
- Les restrictions sont mises en place : fichiers, secrets, permissions, outils, réseau, validations humaines ou mécanismes disponibles.
- Les changements sont documentés au fur et à mesure.
- Les 10 scénarios de recette sont exécutés sur données factices ou environnement autorisé.
- Les résultats, réserves, limites et recommandations sont consolidés.
- Un atelier de prise en main de 1h permet de transmettre les règles d’usage, les limites et la procédure de retour arrière.
Délais & disponibilité
- Prestation à distance, en français, destinée principalement aux professionnels.
- Une journée représente 7h de travail expert, répartissables sur plusieurs dates.
- Le temps annoncé comprend cadrage, analyse, configuration, tests, documentation et prise en main, pas seulement les sessions en visioconférence.
- Réalisation cible sous 15 jours ouvrés après cadrage et mise à disposition de l’environnement.
- La commande porte sur une quantité de prestation, pas sur une date réservée.
- Le périmètre, les prérequis et le planning sont confirmés avant intervention.
- Si le besoin dépasse le forfait, aucun supplément n’est engagé sans accord écrit.
- Une commande non éligible n’est pas exécutée : une adaptation est proposée ou la partie non réalisée est remboursée selon les conditions applicables.
Facturation, engagement & évolution du périmètre
- Prix standard : 2 200 € HT / 2 640 € TTC indicatif.
- Le forfait couvre jusqu’à 14h de travail expert.
- La quantité 1 correspond à 1 forfait de sécurisation d’agent de code.
- Le prix suppose que l’environnement Linux, l’agent de code et le dépôt Git sont déjà disponibles et fonctionnels.
- Les coûts tiers ne sont pas inclus : abonnements, API, modèles commerciaux, outils, licences, hébergement, cloud ou services fournisseurs.
- Les besoins hors forfait : multi-postes, multi-dépôts, multi-agents, CI/CD complète, développement logiciel, audit de code, refonte d’environnement ou intégration entreprise, sont traités sur devis.
Pré-requis
- Agent de code déjà installé et fonctionnel.
- Environnement de développement Linux déjà disponible : poste, machine virtuelle ou environnement isolé.
- 1 dépôt Git représentatif, avec accord du responsable du dépôt.
- 1 branche, copie de travail ou environnement de test permettant de réaliser les essais sans risque excessif.
- Droits d’administration temporaires adaptés au périmètre.
- Sauvegarde ou export des éléments importants avant modification.
- Liste des actions à autoriser, interdire ou soumettre à validation.
- Liste des secrets, jetons, variables, accès et services à protéger ou à exclure de l’environnement de l’agent.
- Capacités de restriction compatibles avec l’environnement : système, réseau, agent, dépôt, outils MCP ou mécanismes d’approbation.
- Aucun mot de passe, jeton, clé privée ni dépôt confidentiel ne doit être joint à une commande ou envoyé par e-mail.
Recette & critères de validation
- La recette vérifie les actions sensibles convenues et au moins un parcours légitime de développement.
- La campagne comprend 10 scénarios de recette.
- Les scénarios utilisent des données factices ou un environnement explicitement autorisé.
- Les contrôles sont qualifiés : réussi, échoué, non applicable ou non supporté.
- Les contrôles non supportés donnent lieu à une restriction alternative, une recommandation ou une réserve explicite.
- Un contrôle en échec reste déclaré en échec.
- La recette ne constitue pas une garantie de sécurité absolue ni une preuve d’absence de vulnérabilité.
Confidentialité & conservation
- Les accès sont temporaires et limités au strict nécessaire.
- Un canal adapté est convenu au cadrage pour les éléments sensibles.
- Aucun mot de passe, jeton, clé privée ni dépôt confidentiel ne doit être transmis en clair ou joint à une commande.
- Les configurations et scripts livrés ne contiennent pas de secrets en clair.
- Les preuves ou extraits intégrés aux livrables sont expurgés lorsque nécessaire.
- Aucun recours à un modèle externe sur les données client n’est réalisé sans autorisation écrite spécifique.
- Les copies de travail de la mission sont supprimées au plus tard 30 jours après la restitution finale, sauf obligation légale ou autre durée convenue par écrit.
Limites / Hors périmètre
- Cette prestation n’est pas un service de développement logiciel.
- L’audit de sécurité exhaustif du code produit n’est pas inclus.
- La garantie d’absence de bugs, vulnérabilités ou erreurs dans le logiciel développé n’est pas incluse.
- La correction applicative n’est pas incluse.
- La revue complète de CI/CD n’est pas incluse.
- Le déploiement de la configuration sur tout un parc ou plusieurs postes n’est pas inclus.
- La sécurisation de plusieurs agents, dépôts, équipes ou systèmes n’est pas incluse dans le forfait standard.
- La protection absolue contre les instructions malveillantes n’est pas garantie.
- Les règles de texte, prompts ou consignes seules ne constituent pas une isolation technique suffisante.
- Les autres systèmes que Linux, environnements complexes ou contraintes particulières nécessitent un devis spécifique.
Ce qui dépend de tiers
- La possibilité d’appliquer certains contrôles dépend de l’agent de code utilisé, de ses versions, de ses permissions et de ses mécanismes d’approbation.
- Les restrictions disponibles dépendent aussi du système Linux, du dépôt Git, des outils MCP, du réseau, de l’IDE éventuel et des services connectés.
- Les politiques de sécurité, quotas, licences, coûts et limitations des fournisseurs tiers restent sous la responsabilité du client et des fournisseurs concernés.
- La capacité de retour arrière dépend de l’existence et de la qualité des sauvegardes, branches, exports ou configurations conservées avant intervention.
Définitions de périmètre
- Un agent de code correspond au logiciel ou assistant utilisé pour lire, modifier, générer ou exécuter du code dans le workflow ciblé.
- Un dépôt Git correspond au dépôt représentatif validé au cadrage.
- Un workflow de développement correspond à un parcours défini de bout en bout : modification, test, revue, commit, push ou autre séquence retenue.
- Un serveur MCP est compté comme une configuration distincte d’exécution ou de connexion, avec ses droits.
- Un outil correspond à une fonction exposée par un serveur MCP.
- Un lot de contrôle correspond à un ensemble cohérent de restrictions ou validations liées à une famille de risques.
- Un même composant n’est pas compté plusieurs fois dans le forfait.
Besoin d’étendre l’analyse à toute l’infrastructure IA locale ?
Cette prestation cible 1 agent de code, 1 dépôt Git et 1 environnement de développement Linux. Si votre besoin concerne aussi les serveurs MCP, outils, workflows, modèles, destinations, routeurs, fallbacks ou moteurs d’inférence, l’audit IA locale & MCP est plus adapté.
Besoin d’un parcours audit + durcissement ?
Si vous souhaitez auditer puis durcir l’ensemble d’un environnement IA local ou MCP, avec cartographie, tests de fuite simulée, protections prioritaires et recette avant/après, le pack IA locale maîtrisée est plus adapté.
Besoin d’un suivi après sécurisation ?
Après sécurisation d’un agent de code, un suivi périodique peut aider à vérifier que les nouveaux outils, permissions, dépôts, secrets ou workflows ne recréent pas une exposition non maîtrisée.
Aller plus loin
- Audit de sécurité IA locale & MCP – Forfait 3 jours
- Durcissement IA locale & MCP – Forfait 3 jours
- Pack IA locale maîtrisée – Audit & durcissement
- IA & automatisation – cadrage, intégration et déploiement sur mesure
FAQ
Est-ce un service de développement logiciel ?
Non. Cette prestation sécurise l’environnement et les permissions de l’agent de code. Elle ne développe pas le produit logiciel et ne corrige pas les bugs ou vulnérabilités applicatives.
Est-ce un audit complet du code source ?
Non. L’audit exhaustif du code source n’est pas inclus. Le travail porte sur les accès, permissions, secrets, actions sensibles, outils MCP, réseau et garde-fous autour de l’agent.
Est-ce utile si nous avons déjà acheté le pack complet ?
Pas pour le même périmètre. Le pack IA locale maîtrisée inclut déjà des garde-fous pour 1 agent de code et 1 dépôt Git. Cette prestation devient utile seulement pour un périmètre supplémentaire ou un besoin distinct.
Quels agents de code sont pris en charge ?
Le forfait cible un agent de code déjà installé et fonctionnel dans un environnement Linux. La compatibilité exacte dépend de l’agent, de sa version, de ses mécanismes de permissions et de l’environnement retenu. Elle est confirmée au cadrage.
Pourquoi cibler Linux ?
Le périmètre standard est limité à Linux afin de mieux maîtriser les mécanismes d’isolation, de permissions, de fichiers, de réseau et de journalisation. Les autres systèmes nécessitent un devis spécifique.
Combien de dépôts Git sont inclus ?
Le forfait couvre 1 dépôt Git représentatif. Les environnements multi-dépôts, mono-repo très volumineux, multi-équipes ou multi-workflows nécessitent un cadrage spécifique.
Combien de serveurs MCP sont inclus ?
Le périmètre standard inclut jusqu’à 3 configurations de serveurs MCP et 15 outils au total.
Les secrets sont-ils supprimés ou remplacés ?
La prestation vise d’abord à identifier, réduire l’exposition et mieux borner l’accès aux secrets. La rotation ou suppression de secrets peut être recommandée ou réalisée seulement si elle est validée, techniquement possible et compatible avec le périmètre.
Les règles sont-elles seulement écrites dans les prompts ?
Non. Les consignes textuelles seules ne sont pas considérées comme une barrière d’isolation. L’objectif est d’utiliser les mécanismes disponibles : permissions, isolation système, réseau, dépôt Git, validations humaines ou restrictions de l’agent.
Que se passe-t-il si un contrôle n’est pas supporté ?
Il est indiqué comme non supporté ou non applicable. Une restriction alternative, une recommandation ou une réserve explicite est alors documentée.
Peut-on déployer la configuration sur tous les postes de l’équipe ?
Pas dans le forfait standard. La documentation est transférable, mais le déploiement multi-postes ou multi-équipes doit faire l’objet d’un devis complémentaire.
Comment commander ?
Vérifiez les plafonds du forfait : 1 environnement Linux, 1 agent, 1 dépôt Git, 1 workflow, jusqu’à 3 serveurs MCP et 15 outils. Pour un besoin plus large, un autre système ou une contrainte particulière, demandez un cadrage avant achat.
-
Marque