- Neuf
Infogérance Linux Critical – abonnement mensuel sur mesure Images
Infogérance Linux Critical – abonnement mensuel sur mesure
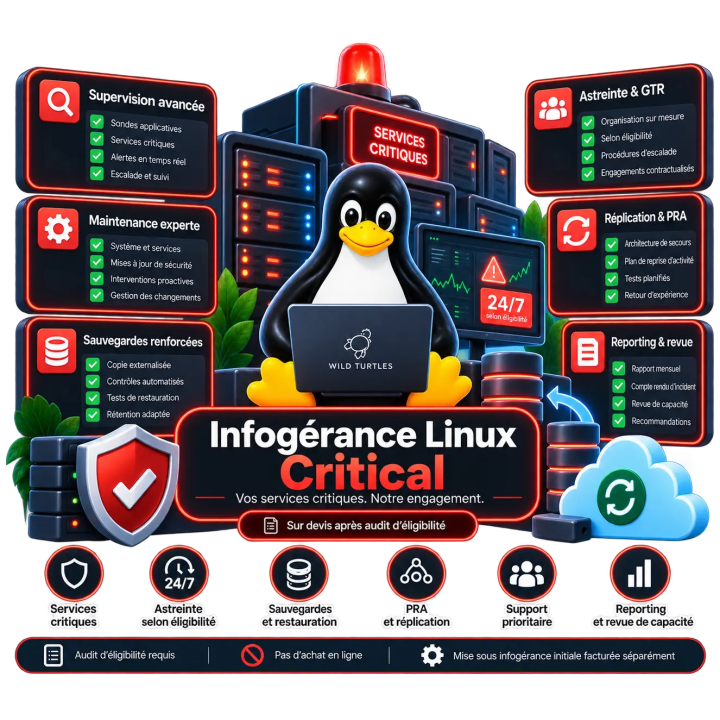
Infogérance Linux Critical pour des services dont l’indisponibilité a un impact majeur : supervision applicative, sauvegardes renforcées, restaurations testées, escalade et préparation à la reprise.
Abonnement mensuel sur devis après audit d’éligibilité. Astreinte, GTR, réplication et PRA sont définis selon le périmètre et les moyens validés. Aucune couverture 24/7 n’est acquise sans engagement explicite.
Audit et mise sous infogérance initiale distincts de l’abonnement.
Infogérance Linux Critical s’adresse aux organisations dont certains services nécessitent un cadre d’exploitation, d’escalade et de reprise spécifique. La prestation associe les opérations retenues de maintenance, supervision applicative, sauvegarde et continuité à des engagements définis après audit d’éligibilité.
Abonnement mensuel sur devis après audit d’éligibilité. Cette offre ne se commande pas directement en ligne. Le périmètre, l’architecture, les moyens d’intervention, les sauvegardes, les scénarios de reprise et les engagements applicables sont validés avant souscription.
- Format : exploitation récurrente de services critiques sur infrastructure Linux
- Périmètre : services, serveurs et dépendances explicitement contractualisés
- Dispositif : supervision applicative, maintenance, sauvegardes renforcées, restauration vérifiée et escalade selon le contrat
- Options structurantes : astreinte, garantie de temps de rétablissement, réplication et PRA selon éligibilité
- Reporting : rapport mensuel, comptes rendus d’incidents significatifs et revues de capacité convenues
- Tarification : abonnement sur devis, audit et préparation initiale distincts
Le nom Critical ne signifie pas qu’une couverture 24/7 ou une GTR est automatiquement incluse. Ces engagements ne prennent effet qu’après validation des moyens correspondants et acceptation d’un contrat qui en précise les conditions.
Demander une étude d’éligibilité pour Infogérance Linux Critical
Objectif
Organiser l’exploitation de services dont une interruption ou une perte de données aurait un impact important sur l’activité, en reliant les besoins métier aux moyens techniques et humains réellement mobilisables.
L’objectif est de définir ce qui doit être surveillé, qui intervient, selon quelles priorités, avec quels moyens de restauration et dans quelles conditions le service peut être rétabli.
Critical ne consiste pas uniquement à augmenter le niveau de supervision. La prestation vise un fonctionnement documenté : responsabilités, escalade, sauvegardes, procédures de reprise, tests et suivi des engagements convenus.
Pour qui ?
- Organisations exploitant des services Linux dont l’indisponibilité a des conséquences importantes sur l’activité.
- Structures ayant des exigences de prise en charge ou de reprise qui dépassent les heures ouvrées et les modalités de Business.
- Équipes souhaitant formaliser les responsabilités entre administration système, hébergement, applications et prestataires critiques.
- Organisations prêtes à mettre en place les prérequis techniques et organisationnels nécessaires aux engagements recherchés.
L’adéquation de Critical est déterminée après étude. Si le besoin reste compatible avec une exploitation renforcée aux heures ouvrées, Business peut être plus adapté.
Périmètre standard
Le périmètre de référence comprend une organisation et un ensemble identifié de services critiques. Le devis précise les composants couverts, sans plafond implicite ni administration illimitée.
- Services métier et techniques concernés, avec leur niveau de criticité.
- Serveurs Linux, machines virtuelles, environnements et dépendances inclus.
- Composants administrés et composants seulement supervisés.
- Sondes applicatives, alertes, opérations de maintenance et interventions autorisées.
- Données et configurations sauvegardées, moyens de restauration et éventuelles ressources de secours.
- Organisation de l’escalade, plages de couverture et interlocuteurs habilités.
- Engagements de prise en charge et de rétablissement retenus après qualification.
Une application, sa base de données, son stockage et son environnement de secours peuvent nécessiter plusieurs composants. Leur prise en charge est décrite explicitement : un serveur facturé ne vaut pas couverture automatique de toutes ses dépendances.
Fonctionnalités prévues selon le contrat
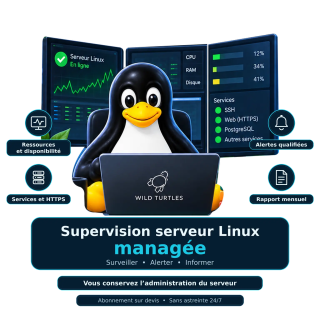
Supervision système et applicative
Suivi des indicateurs nécessaires à l’exploitation des services retenus : disponibilité, ressources, stockage, dépendances, certificats et points de contrôle applicatifs pertinents.
Les sondes sont reliées à des seuils, des priorités et des procédures de traitement. Les contrôles indisponibles ou insuffisants pour qualifier un service restent identifiés.
Maintenance du système et des services
Maintenance des systèmes Linux et des services convenus, suivi des correctifs, vérifications après intervention et maintien de la documentation d’exploitation.
Les opérations susceptibles d’affecter la production sont préparées avec leurs autorisations, leur fenêtre de changement et les modalités de retour arrière. Les migrations et refontes majeures sont chiffrées séparément lorsqu’elles ne figurent pas dans le contrat.
Intervention et escalade
Qualification des anomalies, exécution des procédures autorisées et mobilisation des intervenants selon l’organisation convenue.
L’escalade identifie les responsables techniques, décisionnaires, hébergeurs et fournisseurs à solliciter. Les moyens de contact, les relais et les actions possibles sans validation ponctuelle sont définis avant activation.
Suivi des incidents et de la capacité
Traçabilité des incidents significatifs : chronologie, impact connu, actions réalisées, état du service et suites nécessaires. Les causes confirmées sont distinguées des hypothèses restant à vérifier.
Les revues de capacité portent sur les ressources et tendances utiles : stockage, mémoire, charge, volumes de sauvegarde, réplication et capacité de secours lorsque ces composants sont inclus.
Sauvegardes renforcées & restaurations testées
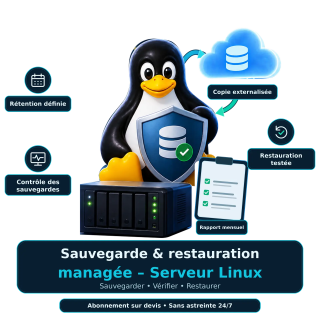
Le dispositif de sauvegarde est défini en fonction des données critiques, des scénarios de perte et des conditions de reprise retenues.
- Périmètre des données, configurations et éléments nécessaires au redémarrage des services.
- Fréquence, rétention, destinations externalisées et capacité de stockage.
- Protection des accès et séparation des sauvegardes par rapport à la production, selon l’architecture validée.
- Contrôles des exécutions, de l’ancienneté des copies et des anomalies disponibles.
- Tests de restauration planifiés, avec périmètre, fréquence et critères de validation définis.
Les résultats des essais sont documentés. Une restauration de fichiers, un redémarrage applicatif et une reprise complète sont distingués : un test limité n’est pas présenté comme une validation de toute l’infrastructure.
Les anomalies, essais en échec et tests non réalisés donnent lieu à un suivi explicite. Les copies utilisées pour les tests sont protégées et leur suppression est organisée.
Réplication, PRA & reprise d’activité
La réplication, les ressources de secours et le plan de reprise d’activité sont intégrés lorsqu’ils sont nécessaires, réalisables et retenus dans le contrat.
Réplication et moyens de secours
Le périmètre répliqué, le suivi de son état, les conditions de bascule et les ressources nécessaires sont documentés. Les dépendances au stockage, au réseau, à l’hébergement et aux applications sont prises en compte.
La réplication ne remplace pas les sauvegardes ni leurs tests de restauration. La présence d’une copie secondaire ne suffit pas, à elle seule, à démontrer qu’un service peut reprendre dans les conditions attendues.
Plan de reprise d’activité
Le PRA du périmètre retenu décrit les scénarios couverts, les priorités de redémarrage, les intervenants, les dépendances, les procédures et les validations nécessaires.
Les besoins de durée de reprise et de perte de données admissible sont explicités puis confrontés aux moyens disponibles. Les essais de reprise et les conditions de retour au fonctionnement normal sont planifiés.
La création initiale d’une architecture de secours ou d’un PRA nécessitant des travaux importants relève d’une prestation distincte. L’abonnement couvre ensuite les opérations de suivi et de maintien prévues.
Livrables & reporting
- Dossier d’exploitation maintenu pour le périmètre contractualisé.
- Matrice des responsabilités, contacts et circuits d’escalade.
- Rapport mensuel sur l’état des services, les alertes notables, la maintenance et les actions restantes.
- État des sauvegardes et résultats des tests de restauration réalisés.
- Suivi de la réplication et des exercices de reprise lorsqu’ils sont inclus.
- Compte rendu des incidents significatifs selon les critères et délais convenus.
- Relevé des engagements de service mesurables et des éventuels écarts.
- Compte rendu des revues de capacité, avec recommandations et arbitrages attendus.
Les anomalies nécessitant une action suivent le traitement opérationnel du contrat ; elles n’attendent pas la publication du rapport mensuel.
Déroulé / Comment ça se passe
- Vous décrivez les services concernés, les impacts d’une interruption et les exigences de prise en charge recherchées.
- Une préqualification permet de cadrer l’audit d’éligibilité et son devis.
- L’audit examine l’infrastructure, les dépendances, les sauvegardes, la capacité de reprise et l’organisation d’intervention nécessaire.
- Une conclusion distingue les engagements réalisables, les prérequis bloquants et les travaux complémentaires.
- La proposition sépare audit, travaux préalables, mise sous infogérance et abonnement mensuel.
- Après accord, les moyens techniques, procédures, contacts et dispositifs de couverture retenus sont préparés.
- Une recette vérifie le fonctionnement des alertes, de l’escalade et des scénarios techniques prévus.
- La date d’activation et les engagements effectivement applicables sont confirmés par écrit.
- L’exploitation démarre, avec reporting, suivi des incidents, tests et revues convenus.
La demande d’étude et la réalisation de l’audit ne déclenchent pas l’astreinte. Un avis technique favorable ne suffit pas non plus : les moyens humains et contractuels doivent être validés avant activation.
Délais & disponibilité
- Planning défini après qualification des services et des travaux nécessaires.
- Calendrier distinct pour l’audit, la préparation et la mise en exploitation.
- Dates des maintenances, tests de restauration et exercices de reprise convenues avec le client.
- Aucune date d’activation ni disponibilité d’astreinte réservée par la seule demande de devis.
- En cas de prérequis bloquant, les engagements concernés ne sont pas activés avant résolution ou adaptation explicite du contrat.
Astreinte, support & engagements de service
Les modalités de service sont adaptées au besoin et aux moyens validés. Elles distinguent la supervision automatique, la prise en charge humaine, l’intervention et le rétablissement du service.
- Plages de couverture : jours, horaires, fuseau et éventuelle couverture des nuits, week-ends ou jours fériés.
- Astreinte : organisation réellement disponible, interlocuteurs, relais et procédure d’activation.
- Priorités : critères de criticité et traitement prévu pour chaque catégorie d’incident.
- Prise en charge : point de départ, canal d’alerte et modalités d’accusé de réception ou d’intervention.
- GTR éventuelle : durée de rétablissement garantie, services concernés, conditions de décompte et critères de remise en service.
- Conditions : dépendances, exclusions, maintenances prévues et conséquences contractuelles d’un engagement non respecté.
Aucune astreinte 24/7 ni GTR n’est annoncée par défaut. Une telle couverture n’est proposée qu’après confirmation des moyens et formalisation des engagements correspondants.
Un délai de réponse n’est pas un délai de rétablissement. De même, un serveur qui répond au réseau n’est pas nécessairement une application métier rétablie : les critères de service sont définis au contrat.
Les incidents couverts sont traités dans le cadre de l’abonnement, sans imposer l’achat d’un forfait supplémentaire pour réaliser une opération déjà incluse. Une expertise ou une intervention hors périmètre est identifiée et chiffrée distinctement.
Facturation, engagement & évolution du périmètre
- Abonnement mensuel sur devis pour un périmètre de services et d’engagements défini.
- Audit d’éligibilité, travaux d’architecture et mise sous infogérance initiale facturés séparément lorsqu’ils sont nécessaires.
- Coûts d’exploitation, couverture d’astreinte éventuelle, interventions incluses et moyens de secours identifiés dans la proposition.
- Stockage, hébergement, licences et services tiers explicitement indiqués comme inclus ou facturés séparément.
- Durée d’engagement, renouvellement, résiliation et modalités de paiement communiqués avant souscription.
- Évolution des services, volumes, architectures ou exigences soumise à une nouvelle validation.
- Aucun supplément engagé sans accord préalable.
Critical remplace la formule d’infogérance précédente sur le même périmètre. Les opérations de supervision, sauvegarde ou maintenance déjà couvertes ne sont pas facturées une seconde fois sous un autre produit.
Pré-requis
- Audit d’éligibilité accepté et prérequis bloquants traités.
- Services critiques, dépendances et responsabilités documentés.
- Référents techniques et décisionnaires joignables selon les exigences retenues.
- Accès d’administration sécurisés et procédures autorisées pour les situations d’urgence.
- Sauvegardes et moyens de restauration compatibles avec les scénarios prévus.
- Ressources de secours, réplication ou autres composants disponibles lorsqu’ils conditionnent les engagements.
- Organisation d’astreinte effectivement validée si une couverture hors heures ouvrées est prévue.
- Accords nécessaires avec les hébergeurs et fournisseurs intervenant dans la chaîne de service.
- Fenêtres de maintenance, de test et de bascule convenues.
Ne transmettez aucun mot de passe, clé privée ou jeton dans le formulaire de contact. Les accès et canaux d’échange adaptés sont organisés avant intervention.
Recette & activation des engagements
La mise en service comprend les vérifications prévues pour le dispositif retenu : remontée d’une alerte de test, notification des contacts, escalade, accès d’intervention et essais techniques de restauration ou de reprise convenus.
Les résultats, réserves et actions restantes sont consignés. Un mécanisme non testé ou non opérationnel n’est pas présenté comme validé.
Les engagements prennent effet à la date convenue, après acceptation de la recette et traitement des réserves qui empêchent leur application.
Confidentialité & conservation
- Accès limités aux besoins d’exploitation et d’intervention du périmètre.
- Traçabilité adaptée des opérations d’administration et d’urgence.
- Définition des destinataires, lieux de traitement et fournisseurs impliqués.
- Durées distinctes pour les sauvegardes, journaux, rapports et copies de test, selon leur finalité.
- Protection et suppression des environnements de restauration temporaires selon les modalités convenues.
- Rapports expurgés des secrets et informations non nécessaires à leur usage.
Limites / Hors périmètre
- Couverture de composants, applications ou dépendances non identifiés dans le contrat.
- Extension implicite d’une astreinte ou d’une GTR à l’ensemble du système d’information.
- Support illimité, développement logiciel ou assistance générale aux utilisateurs.
- Création ou refonte majeure d’une architecture de secours non prévue dans les travaux initiaux.
- Investigation forensique approfondie, reconstruction après compromission étendue ou opérations non comprises dans le cadre de réponse souscrit.
- Garantie de disponibilité absolue, d’absence de vulnérabilité ou d’absence de perte de données dans tout scénario.
- Certification ou validation réglementaire non expressément prévue.
Les dépendances aux opérateurs, hébergeurs, applications et fournisseurs sont prises en compte avant contractualisation. Leurs limites doivent être compatibles avec les engagements retenus ; elles ne doivent pas être découvertes seulement lors d’un incident.
Incident déjà en cours avant souscription ? Cette fiche n’active pas une intervention d’urgence. Consultez notre forfait de réponse à incident cyber et contactez-nous pour confirmer la disponibilité.
Réversibilité & fin de prestation
- Organisation de la transition avant l’arrêt de la couverture et des engagements associés.
- Remise de la documentation, des procédures et des configurations prévues dans des formats exploitables.
- Transfert des sauvegardes, moyens d’accès et éléments nécessaires à leur restauration selon le contrat.
- Coordination avec le repreneur pour les alertes, contacts, procédures d’urgence et moyens de secours.
- Révocation des accès et suppression des copies selon les échéances convenues.
- Migration technique ou accompagnement de transfert étendu chiffré séparément lorsqu’il dépasse le périmètre prévu.
Besoin d’une exploitation renforcée sans astreinte spécifique ?
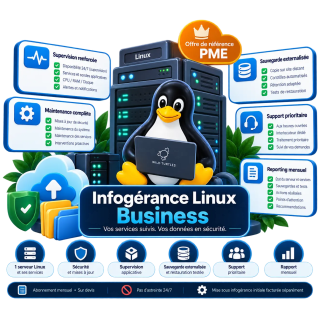
Business peut être plus adapté si vous souhaitez une supervision applicative, une maintenance des services, une sauvegarde externalisée avec restaurations testées et un support prioritaire aux heures ouvrées, sans engagement spécifique d’astreinte ou de rétablissement.
Découvrir Infogérance Linux Business – abonnement mensuel par serveur
Aller plus loin
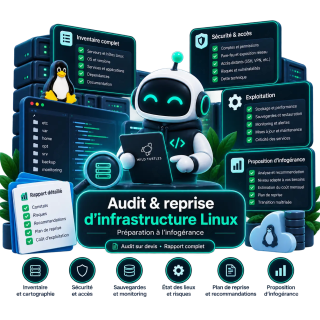
- Audit & reprise d’infrastructure Linux – Préparation à l’infogérance — pour établir l’état des lieux préalable, à compléter selon les exigences propres à Critical.
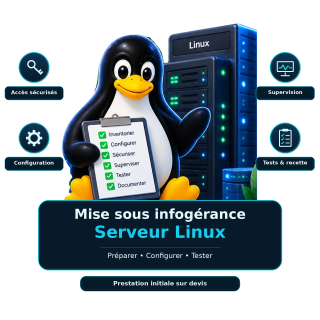
- Mise sous infogérance d’un serveur Linux — pour préparer la bascule en exploitation selon le périmètre retenu.
- Infogérance Linux Business – abonnement mensuel par serveur — comme alternative pour une exploitation renforcée aux heures ouvrées.
FAQ
Critical comprend-il automatiquement une astreinte 24/7 ?
Non. La couverture dépend du besoin, des moyens disponibles et du contrat accepté. Une astreinte 24/7 n’est proposée que si son organisation est réellement validée. Sans cette validation, aucune couverture permanente ne doit être considérée comme acquise.
Quelle GTR proposez-vous ?
Aucune durée universelle n’est annoncée sur cette page. Une garantie de temps de rétablissement éventuelle est définie après audit, pour des services précis, avec des critères de remise en service et des conditions de mesure explicites.
Quelle différence avec Business ?
Business couvre une exploitation renforcée avec support prioritaire aux heures ouvrées. Critical étudie des exigences spécifiques d’astreinte, d’escalade et de reprise, ainsi que les moyens techniques et humains nécessaires pour les tenir.
L’audit A01 suffit-il à confirmer l’éligibilité ?
Il peut fournir l’état des lieux de départ. Les exigences propres à Critical peuvent demander des vérifications complémentaires sur la reprise, les dépendances, les ressources de secours et l’organisation d’intervention. Le périmètre de cette étude est convenu avant réalisation.
La réplication remplace-t-elle les sauvegardes ?
Non. Le dispositif distingue réplication, sauvegarde et restauration. Les mécanismes retenus sont suivis et testés selon leurs objectifs respectifs.
La création du PRA est-elle comprise dans l’abonnement ?
La proposition distingue la préparation initiale du PRA, les éventuels travaux d’architecture et son maintien en exploitation. Les travaux importants ne sont pas absorbés automatiquement dans le premier mois.
Faut-il souscrire un forfait de réponse à incident en complément ?
Pas pour les interventions déjà comprises dans le contrat Critical. Une prestation complémentaire n’est proposée que pour un besoin hors périmètre, comme une investigation spécialisée ou une reconstruction non prévue.
Peut-on conserver notre hébergeur actuel ?
Cette possibilité est étudiée. Les accès, moyens de secours, responsabilités et engagements de l’hébergeur doivent être compatibles avec les conditions de service recherchées.
Que se passe-t-il si notre infrastructure n’est pas éligible ?
Les points bloquants sont documentés. Une remise à niveau, une adaptation des engagements ou une autre formule peut être proposée. Aucun engagement Critical incompatible avec les moyens disponibles n’est activé.
Comment demander un devis ?
Décrivez les services critiques, l’hébergement, les interruptions acceptables, les données à protéger, les plages de couverture souhaitées et les moyens de sauvegarde ou de secours existants. Ces éléments permettent de cadrer l’étude d’éligibilité.
Contacter Wild Turtles pour étudier l’éligibilité à Infogérance Linux Critical