- Neuf
Supervision serveur Linux managée – abonnement mensuel Images
Supervision serveur Linux managée – abonnement mensuel
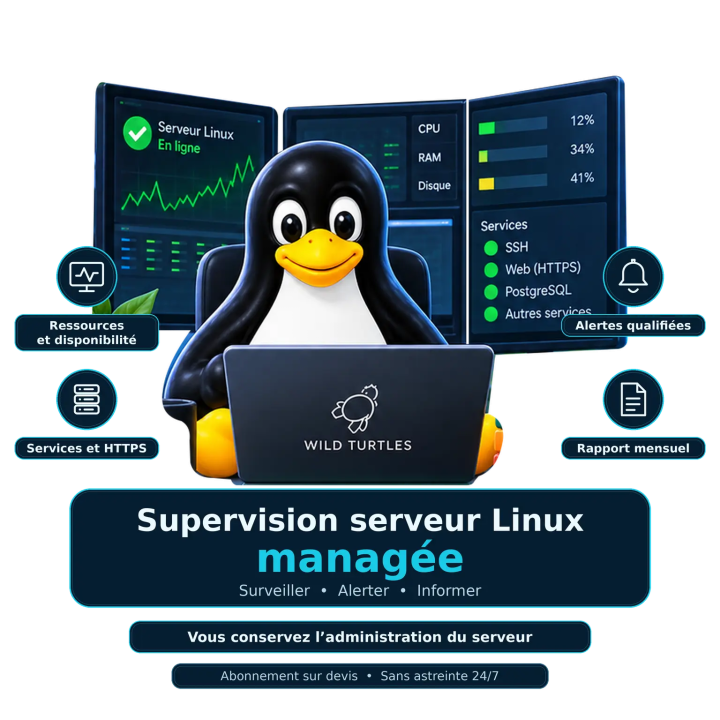
Supervision managée d’un serveur Linux : disponibilité, CPU/RAM, espace disque, services, HTTPS, certificats, PostgreSQL et état SMART/RAID lorsque ces informations sont accessibles.
Inclus : gestion des sondes, alertes, qualification aux heures ouvrées et rapport mensuel. Vous ou votre prestataire conservez l’administration et les corrections du serveur.
Abonnement mensuel sur devis. Pas d’astreinte 24/7 ni de garantie de rétablissement.
La supervision serveur Linux managée vous permet de suivre l’état de votre serveur, de recevoir des alertes exploitables et de disposer d’un rapport régulier, tout en conservant son administration en interne ou auprès de votre prestataire habituel.
Wild Turtles gère le dispositif de supervision : sondes, seuils, notifications, qualification des alertes et reporting. La maintenance du système, les corrections applicatives et le rétablissement des services ne sont pas inclus dans cette offre.
- Format : abonnement mensuel de supervision à distance
- Périmètre : 1 serveur Linux et une liste de contrôles convenus
- Suivi : disponibilité, ressources, stockage, services, HTTPS, certificats et PostgreSQL selon l’existant
- Matériel : indicateurs SMART/RAID lorsque applicables et accessibles
- Livrables : alertes, historique des contrôles et rapport mensuel synthétique
- Traitement humain : aux heures ouvrées définies au contrat, sans astreinte 24/7
- Tarification : abonnement sur devis, avec éventuels frais initiaux distincts
Demander un devis de supervision serveur Linux
Objectif
Rendre visibles les anomalies du serveur et des services suivis, organiser leur notification et fournir les informations nécessaires pour décider des actions à mener.
Le service vise notamment à signaler une indisponibilité, une consommation anormale de ressources, une saturation du stockage, un service qui ne répond plus ou un certificat approchant de son expiration.
Cette offre fournit une supervision organisée et entretenue. Elle ne transfère pas à Wild Turtles l’administration complète du serveur : le client ou son prestataire reste chargé des corrections et du rétablissement, sauf prestation distincte.
Pour qui ?
- TPE, PME, associations et indépendants disposant d’un serveur Linux et souhaitant mieux suivre son fonctionnement.
- Équipes qui conservent l’administration du serveur mais souhaitent déléguer la configuration et le suivi de la supervision.
- Organisations disposant d’un prestataire informatique et recherchant des alertes et un historique d’exploitation structurés.
- Clients qui souhaitent commencer par la supervision avant d’envisager une infogérance plus complète.
Un interlocuteur capable de décider et d’organiser les interventions sur le serveur doit être identifié. Si vous souhaitez également déléguer ces opérations, une formule d’infogérance est plus adaptée.
Périmètre standard
- 1 serveur Linux existant : serveur physique, machine virtuelle ou VPS.
- Une instance de système d’exploitation et une liste de services suivis.
- Des contrôles de disponibilité, de ressources et de stockage définis au cadrage.
- Des contrôles sur les services, points d’accès HTTPS et certificats retenus.
- Des indicateurs PostgreSQL lorsque ce service existe et que les accès nécessaires sont autorisés.
- Des indicateurs SMART/RAID lorsque le matériel et les interfaces disponibles permettent leur consultation.
- Des seuils, règles de notification, destinataires et plages de traitement humain convenus.
Le devis précise le nombre de services, de points de contrôle, de certificats et d’instances PostgreSQL suivis. Un serveur ne donne pas droit à un nombre illimité de sondes, de machines virtuelles, de conteneurs ou d’applications.
Les contrôles impossibles à mettre en place sont identifiés avant activation. Une métrique inaccessible n’est pas présentée comme un indicateur de bon fonctionnement.
Fonctionnalités incluses
Disponibilité du serveur
Contrôles à intervalle convenu pour vérifier que le serveur ou les points d’accès retenus répondent depuis les points de mesure définis.
Les résultats correspondent aux contrôles réellement effectués. La disponibilité d’un serveur sur le réseau ne vaut pas validation de toutes les fonctions métier qu’il héberge.
CPU, mémoire et espace disque
Suivi des indicateurs convenus : utilisation du processeur, charge, mémoire, occupation des volumes et autres métriques utiles disponibles dans le périmètre.
Des alertes sont configurées selon les seuils et durées de dépassement retenus. Les tendances observées sont présentées dans le rapport afin d’aider à anticiper les besoins de capacité.
État du stockage et SMART/RAID
Collecte des informations disponibles sur l’état des disques et des ensembles RAID, lorsque ces contrôles sont applicables et autorisés.
La couverture est limitée aux informations effectivement exposées par le matériel, le système ou le fournisseur. Un état non accessible reste signalé comme non surveillé. Le remplacement des disques et la réparation du stockage ne sont pas inclus.
Services, HTTPS et certificats
Contrôle de l’état ou de la réponse des services retenus, ainsi que des points d’accès HTTPS convenus. Les vérifications de certificat peuvent porter sur sa validité et son échéance.
Une alerte sur un certificat n’inclut pas son renouvellement ni la correction de sa configuration. Les contrôles web ne constituent pas un audit de sécurité ni une validation complète des parcours utilisateurs.
PostgreSQL
Supervision ciblée de la disponibilité de PostgreSQL et des indicateurs convenus, par exemple les connexions ou les métriques d’activité accessibles avec des droits adaptés.
Cette surveillance n’inclut pas l’administration de la base, l’optimisation des requêtes, les mises à jour, la configuration de la réplication ou la gestion des sauvegardes.
Les contrôles sont définis pour limiter les accès et la charge générée. Le contenu des tables métier n’est pas collecté par défaut.
Alertes, qualification & transmission
- Configuration des seuils, niveaux d’alerte, destinataires et canaux de notification convenus.
- Prise en compte des fenêtres de maintenance déclarées et ajustement des règles pour limiter les alertes répétitives inutiles.
- Notifications automatisées selon les contrôles et conditions retenus.
- Qualification humaine aux heures ouvrées : contrôle concerné, moment de détection, dernière mesure disponible et contexte observable.
- Transmission des éléments utiles au référent chargé d’organiser l’intervention.
La qualification d’une alerte s’appuie sur les informations de supervision disponibles. Elle ne comprend pas une investigation approfondie sur le serveur ni la recherche exhaustive de la cause d’une panne.
Les alertes ne sont pas retenues jusqu’au rapport mensuel. Leur notification suit les règles opérationnelles convenues.
Les notifications automatiques et le traitement humain sont distincts. Une notification envoyée hors heures ouvrées ne signifie pas qu’un technicien intervient immédiatement. Les canaux d’alerte et leurs dépendances sont identifiés lors de la mise en place.
Livrables
- Fiche de supervision : serveur, services, contrôles, seuils, destinataires et limites de couverture.
- Alertes comprenant les éléments disponibles pour leur qualification.
- Historique des mesures et événements conservés selon la durée convenue.
- Rapport mensuel synthétique : disponibilité observée, ressources, stockage, événements notables et contrôles indisponibles.
- Liste des anomalies persistantes, points d’attention et actions recommandées au référent.
Le rapport distingue les mesures disponibles, les périodes sans données et les maintenances déclarées. Une absence de mesure n’est pas assimilée à un fonctionnement normal.
Les éventuels indicateurs de disponibilité sont accompagnés de leur périmètre et de leur méthode de calcul. Ils ne constituent pas à eux seuls un engagement contractuel de disponibilité.
Déroulé / Comment ça se passe
- Vous décrivez le serveur, les services à suivre, les outils existants et les destinataires souhaités.
- Un cadrage définit les contrôles utiles, les métriques accessibles, les canaux d’alerte et les responsabilités.
- Une proposition distingue le forfait mensuel et les éventuels frais de mise en place.
- Les collecteurs ou sondes nécessaires sont configurés, ou les dispositifs existants compatibles sont repris.
- Les seuils, notifications, fenêtres de maintenance et règles de suivi sont paramétrés.
- Les contrôles et la chaîne de notification sont testés.
- Le périmètre actif, les réserves éventuelles et la date de démarrage sont confirmés.
- La supervision est exploitée dans la durée, avec qualification des alertes et reporting mensuel.
La préparation concerne uniquement le dispositif de supervision. Elle n’impose pas une mise sous infogérance complète si vous conservez l’administration du serveur.
Délais & disponibilité
- Mise en place planifiée après validation du devis, des accès et des prérequis.
- Fréquences des contrôles et plages de traitement humain définies avant souscription.
- Date de livraison du rapport mensuel convenue au démarrage.
- Activation après vérification des sondes et des notifications prévues.
- Aucune surveillance opérationnelle déclenchée par la seule demande de devis.
Le service ne promet pas une détection instantanée. Les délais d’observation dépendent des contrôles retenus, de leur fréquence et du fonctionnement des moyens de collecte et de notification.
Support, maintenance & fonctionnement
Wild Turtles assure le fonctionnement du dispositif de supervision dans le périmètre convenu : suivi des sondes, entretien des configurations, ajustement des seuils autorisés et traitement des anomalies propres à la collecte ou aux notifications.
Le support est assuré aux heures ouvrées définies au contrat. Il porte sur la supervision, ses résultats et son paramétrage, et non sur une assistance générale à l’administration du serveur.
- Le client informe Wild Turtles des changements susceptibles d’affecter les contrôles : adresses, services, accès, certificats ou maintenance.
- Le référent reçoit les alertes et organise les interventions correctives avec les personnes habilitées.
- Les ajustements courants du dispositif sont distingués de l’ajout de nouveaux services ou de sondes spécifiques.
- Les interventions nécessitant des privilèges sur le serveur sont limitées à la supervision et réalisées selon les autorisations convenues.
Aucune astreinte 24/7, correction automatique du serveur ou garantie de temps de rétablissement n’est incluse. La maintenance des sondes ne doit pas être confondue avec la maintenance du système ou des applications surveillées.
Facturation, engagement & renouvellement
- Abonnement mensuel sur devis pour le serveur et les contrôles définis.
- Éventuels frais initiaux identifiés séparément : collecte, sondes, paramétrage, documentation et tests.
- Coûts des outils, de conservation des métriques et de notification explicitement indiqués dans la proposition.
- Hébergement du serveur surveillé et prestations de correction non inclus.
- Durée d’engagement, renouvellement, préavis de résiliation et modalités de paiement communiqués avant souscription.
- Ajout de serveurs, services, contrôles ou canaux soumis à validation du périmètre et du prix.
- Aucun supplément engagé sans accord préalable.
Le passage à une formule d’infogérance tient compte de la supervision déjà en place. Les mêmes contrôles ne doivent pas être facturés une seconde fois lorsqu’ils sont repris dans le nouvel abonnement.
Pré-requis
- Un serveur Linux identifié et un accord du responsable de l’infrastructure pour les contrôles prévus.
- Une liste des services, volumes, points d’accès HTTPS, certificats et éventuelles instances PostgreSQL à suivre.
- Un référent chargé de recevoir les alertes et d’organiser les interventions sur le serveur.
- Des accès techniques limités aux besoins de collecte, avec lecture seule privilégiée lorsque possible.
- L’autorisation d’installer ou de configurer les composants de supervision nécessaires.
- Des flux réseau autorisés entre les composants concernés, sans exposition publique inutile des interfaces de collecte.
- Les contraintes de maintenance, les horaires et les coordonnées des destinataires.
Des droits temporaires élevés peuvent être nécessaires à l’installation de certains composants. Cela ne signifie pas qu’un accès administrateur permanent est requis pour tous les contrôles.
Ne transmettez aucun mot de passe, clé privée ou jeton dans le formulaire de contact. Les accès et canaux d’échange adaptés sont convenus avant intervention.
Recette & activation
- Vérification de la collecte pour les contrôles prévus.
- Validation des seuils, destinataires et règles de notification.
- Test de transmission d’une alerte sans provoquer volontairement une panne de production.
- Vérification du signalement d’une interruption de collecte selon les possibilités du dispositif retenu.
- Identification des contrôles actifs, non applicables ou non opérationnels.
- Confirmation écrite de la couverture et de la date de démarrage.
Une sonde sans données ou un indicateur inaccessible n’est pas déclaré opérationnel. Les réserves et limites acceptées restent visibles dans la documentation.
Confidentialité & conservation
- Collecte limitée aux métriques et informations nécessaires à la supervision.
- Absence de collecte systématique des documents, données métier ou contenus des bases de données.
- Protection des accès aux métriques, configurations et interfaces de supervision.
- Rapports expurgés des secrets et informations non nécessaires à leur utilisation.
- Localisation de la plateforme, fournisseurs éventuels et destinataires définis avant démarrage.
- Durées de conservation distinctes pour les métriques, événements et rapports, précisées contractuellement.
Limites / Hors périmètre
- Administration complète du serveur, mises à jour du système et maintenance applicative.
- Redémarrage correctif des services, renouvellement des certificats et réparation du stockage.
- Correction des anomalies détectées, investigation approfondie et rétablissement des services.
- Administration PostgreSQL, optimisation des requêtes, gestion de la réplication et maintenance de la base.
- Création de sauvegardes, gestion de leur rétention, contrôle spécialisé des sauvegardes et tests de restauration.
- Audit de cybersécurité, détection exhaustive des attaques, SOC ou réponse à incident.
- Sondes métier complexes, développement d’intégrations spécifiques et tests de charge non prévus au devis.
- Astreinte 24/7, surveillance humaine permanente et garantie de rétablissement.
La supervision ne garantit pas l’identification de toutes les anomalies. Les contrôles reflètent les métriques accessibles et les points observés, avec leurs limites et leurs périodes éventuelles d’indisponibilité.
Si une anomalie exige une intervention sur le serveur, elle est transmise au référent. Une intervention Wild Turtles distincte peut être étudiée selon disponibilité et accord préalable, sans être présumée incluse.
Réversibilité & fin de prestation
- Date de fin de surveillance et de notification confirmée avec le client.
- Remise de la documentation des contrôles, seuils et configurations propres au client dans les formats convenus.
- Export des historiques disponibles selon le périmètre et la durée de conservation prévus.
- Révocation des accès et retrait ou transfert des collecteurs organisés avec le responsable du serveur.
- Suppression des données de supervision selon les conditions convenues.
Le maintien des alertes après la fin de la prestation doit être organisé par le client ou son nouveau prestataire. Les éventuelles licences d’outils tiers ne sont pas automatiquement transférées.
Besoin que Wild Turtles intervienne également ?
Cette offre organise la surveillance et les alertes. Si vous souhaitez nous confier aussi la maintenance du système et des services convenus, les interventions proactives, la sauvegarde externalisée et les tests périodiques de restauration, Infogérance Linux Business est plus adaptée.
Le passage en infogérance est préparé sur un périmètre validé. Les sondes et configurations réutilisables sont reprises sans refaire inutilement le travail déjà réalisé.
Aller plus loin
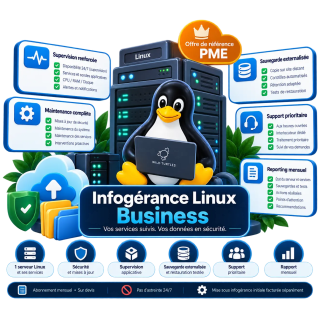
- Infogérance Linux Business – abonnement mensuel par serveur — pour déléguer également les opérations d’exploitation convenues.
- Infogérance Linux Essential – abonnement mensuel par serveur — pour un socle d’administration plus limité.
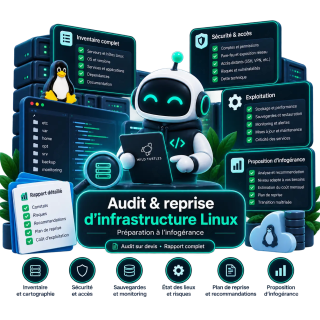
- Audit & reprise d’infrastructure Linux – Préparation à l’infogérance — si un état des lieux approfondi est nécessaire avant une reprise.
- Demander un devis Sauvegarde & restauration managée – Serveur Linux — pour protéger les données et vérifier leur restauration dans un périmètre distinct.
FAQ
Que signifie « supervision managée » ?
Wild Turtles gère le dispositif de supervision : contrôles, seuils, notifications, qualification et reporting. Vous ou votre prestataire conservez l’administration du serveur et les actions correctives.
Intervenez-vous automatiquement lorsqu’un service tombe ?
Non. Les alertes sont notifiées selon les règles convenues et qualifiées dans les plages de service prévues. Le redémarrage, la réparation et le rétablissement ne sont pas inclus. Pour déléguer ces opérations, choisissez une formule d’infogérance adaptée.
Les sondes fonctionnent-elles la nuit et le week-end ?
Elles peuvent fonctionner et envoyer des notifications en dehors des heures ouvrées selon leur configuration. Cela ne crée pas d’astreinte humaine. Les plages de traitement et les responsabilités sont précisées au contrat.
À quelle fréquence le serveur est-il contrôlé ?
La fréquence est définie pour chaque type de contrôle avant souscription. Elle dépend du service, des accès, de la charge acceptable et du niveau de suivi retenu. Aucun contrôle instantané ou délai universel de détection n’est annoncé.
PostgreSQL est-il administré dans cette offre ?
Non. Seuls les contrôles et indicateurs PostgreSQL convenus sont suivis. La maintenance, l’optimisation, la réplication, les sauvegardes et les restaurations relèvent d’une prestation distincte.
SMART et RAID sont-ils disponibles sur tous les serveurs ?
Ils ne sont inclus que lorsque les informations correspondantes sont accessibles et que leur collecte est autorisée. Un indicateur matériel non exposé est indiqué comme non surveillé.
Renouvelez-vous les certificats signalés comme proches de l’expiration ?
Non. Cette offre signale les échéances et anomalies des certificats suivis. Leur renouvellement et la correction de leur configuration restent à la charge du responsable du serveur, sauf prestation distincte.
Les sauvegardes sont-elles surveillées ou testées ?
Pas dans le périmètre standard de cette fiche. La supervision générale du serveur ne constitue pas un contrôle de ses sauvegardes. Une prestation dédiée peut couvrir les exécutions, la rétention, la copie externe et les tests de restauration.
Peut-on conserver notre hébergeur et notre prestataire informatique ?
Oui, sous réserve que les accès et autorisations nécessaires soient disponibles. La supervision peut compléter leur travail sans transférer automatiquement l’administration à Wild Turtles.
Faut-il acheter la mise sous infogérance A05 ?
Non, pas pour une supervision seule. Les éventuels frais initiaux concernent uniquement la mise en place des contrôles et notifications. A05 devient pertinent lors d’un passage à une exploitation déléguée, selon les travaux réellement nécessaires.
Que recevons-nous chaque mois ?
Un rapport synthétique avec les principaux indicateurs, événements, anomalies persistantes, limites de couverture et recommandations. Il complète les notifications opérationnelles sans les remplacer.
Comment obtenir un devis ?
Indiquez le serveur, la distribution Linux, les services, les points d’accès HTTPS, les éventuelles instances PostgreSQL, les outils de supervision existants et les personnes qui interviendront en cas d’alerte. Aucun secret ne doit être transmis dans le formulaire.
Contacter Wild Turtles pour une proposition de supervision serveur Linux
-
Marque