- Neuf
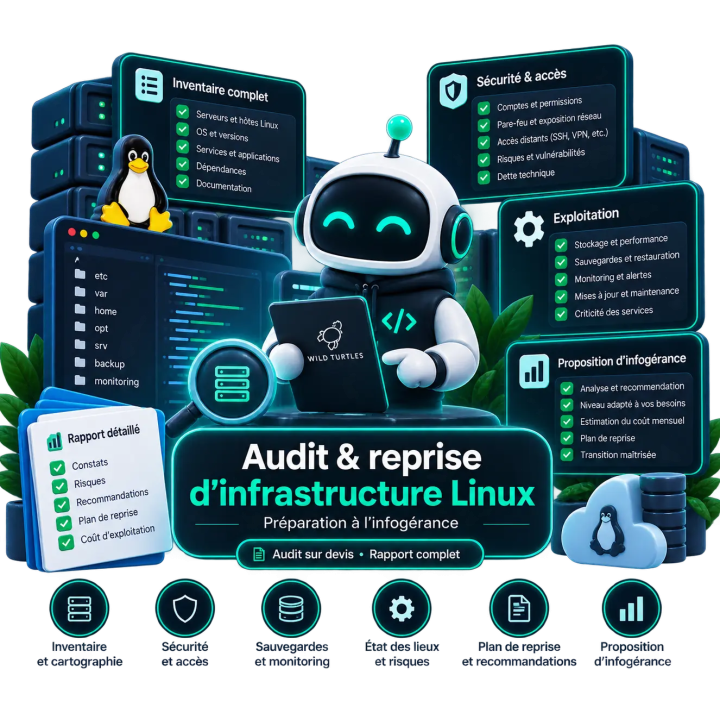
Audit & reprise d’infrastructure Linux – Préparation à l’infogérance Images
Audit & reprise d’infrastructure Linux – Préparation à l’infogérance
Vos serveurs Linux existent déjà ? Faites le point sur leur état avant une reprise en infogérance : systèmes, services, accès, pare-feu, stockage, sauvegardes, supervision, mises à jour et dépendances.
Livrables : inventaire, risques priorisés, plan de reprise et proposition d’infogérance avec estimation du coût mensuel d’exploitation.
Audit payant, uniquement sur devis. Les corrections et l’exploitation récurrente font l’objet d’un accord distinct.
Vous disposez déjà de serveurs Linux, mais leur état, leur documentation ou leurs conditions d’exploitation ne sont pas suffisamment clairs pour confier leur gestion à un prestataire ? Cet audit prépare une reprise d’infogérance sur une base technique et budgétaire documentée.
Audit payant, uniquement sur devis. Vous recevez un état des lieux, un plan de reprise et une proposition d’infogérance adaptée aux constats. La réalisation des corrections, le transfert effectif d’exploitation et l’abonnement mensuel font l’objet d’un accord distinct.
- Format : audit ponctuel et préparation à la reprise d’exploitation
- Périmètre : infrastructure Linux existante, délimitée avant intervention
- Analyse : systèmes, services, accès, réseau, stockage, sauvegardes, supervision, mises à jour, dépendances et risques
- Livrables : inventaire, rapport priorisé, dossier de reprise et proposition d’infogérance chiffrée
- Tarification : sur devis selon le nombre de composants, leur complexité et la profondeur de vérification retenue
Demander un devis pour l’audit de votre infrastructure Linux
Objectif
Comprendre l’état réel de votre infrastructure Linux et déterminer dans quelles conditions elle peut être exploitée, maintenue et sécurisée dans la durée.
L’audit répond à trois questions : que faut-il gérer, que faut-il corriger avant la reprise et quel budget mensuel prévoir pour l’exploitation ?
Il ne se limite pas à une liste de recommandations. Il prépare un périmètre d’infogérance, une répartition des responsabilités, un plan de transition et une proposition commerciale fondée sur les besoins observés.
Pour qui ?
- TPE, PME, associations et organisations possédant déjà des serveurs Linux physiques, virtuels ou hébergés.
- Structures souhaitant changer de prestataire informatique ou externaliser une administration assurée jusqu’ici en interne.
- Équipes qui héritent d’une infrastructure peu documentée, de configurations historiques ou de services dépendant d’une seule personne.
- Organisations qui souhaitent clarifier leurs risques, leur dette technique et leurs coûts avant de souscrire une infogérance.
- Responsables techniques qui veulent distinguer les travaux de remise à niveau des tâches d’exploitation récurrentes.
Périmètre standard
- Une organisation et un périmètre d’infrastructure Linux identifiés au cadrage.
- Inventaire des hôtes, machines virtuelles, services et composants inclus dans la mission.
- Revue des configurations et pratiques d’exploitation sur les composants retenus.
- Analyse des dépendances nécessaires à leur fonctionnement : hébergement, réseau, stockage, sauvegardes, services externes et prestataires.
- Évaluation de la criticité, de la dette technique et des risques de reprise.
- Préparation d’un plan de transition et d’une estimation du coût mensuel d’exploitation.
Le devis précise le nombre d’hôtes, de services, de sites, d’environnements et de plateformes concernés, ainsi que les éventuels échantillonnages. Les clusters, plateformes de conteneurs, infrastructures multi-sites et architectures complexes sont intégrés uniquement lorsqu’ils figurent explicitement dans ce périmètre.
Méthodologie & niveau de profondeur
- Entretiens avec le référent technique, la direction et, avec votre accord, le prestataire en place.
- Revue de la documentation, des configurations, des inventaires et des journaux utiles à l’audit.
- Consultation en lecture seule privilégiée lorsque les outils le permettent.
- Distinction entre les éléments constatés, les déclarations non vérifiées et les contrôles non réalisés.
- Classement des constats selon leur impact sur la sécurité, la disponibilité, la maintenabilité et la reprise d’exploitation.
- Aucune modification de production, installation d’agent ou action susceptible d’interrompre un service sans accord préalable.
Les tests de restauration, de bascule, de charge ou les vérifications actives particulières doivent être prévus au devis et autorisés avant exécution. Une sauvegarde déclarée existante n’est pas présentée comme restaurable si aucun élément ne permet de le vérifier.
Axes analysés
Inventaire, systèmes et versions
Identification des serveurs, machines virtuelles, distributions Linux, versions, rôles et ressources principales. Vérification de leur statut de support, des composants obsolètes et des éléments de documentation manquants.
Services et dépendances
Inventaire des services applicatifs et techniques : serveurs web, bases de données, reverse proxy, tâches planifiées, conteneurs et autres composants inclus au périmètre. Identification de leurs dépendances, de leurs responsables et de leurs conditions de redémarrage.
Comptes et accès
Revue des comptes utilisateurs, comptes de service, droits d’administration, accès SSH, clés et mécanismes d’authentification. Identification des accès partagés, anciens ou non maîtrisés et des dépendances à un administrateur ou prestataire unique.
Pare-feu et exposition réseau
Examen des règles de filtrage accessibles, des services exposés, des accès d’administration et des flux nécessaires. Comparaison entre les accès attendus et ceux observés, dans les limites des vérifications autorisées.
Stockage
Revue de l’organisation des volumes, des capacités disponibles, des points de montage, des alertes et des dépendances de stockage. Identification des risques visibles de saturation, de perte de disponibilité ou de difficulté de maintenance.
Sauvegardes et restauration
Examen du périmètre sauvegardé, de la fréquence, de la conservation, des destinations, des accès, des journaux d’exécution et des preuves de restauration disponibles. Identification des données non couvertes et des écarts avec les besoins de reprise de l’activité.
Supervision et journalisation
Revue du monitoring existant : composants suivis, alertes, destinataires, seuils, journaux et procédures de traitement. Identification des services non supervisés et des alertes sans responsable ou sans procédure d’escalade.
Mises à jour et maintenance
Examen des dépôts logiciels, correctifs, redémarrages en attente, procédures de mise à jour et fenêtres de maintenance. Identification des contraintes applicatives qui empêchent ou compliquent les mises à jour.
Criticité, dette technique et risques
Qualification de l’importance des services pour l’activité, des dépendances critiques et des conséquences d’une indisponibilité ou d’une perte de données. Identification de la dette technique : obsolescence, configurations manuelles, documentation absente, procédures fragiles ou personnalisations difficiles à maintenir.
Préparation à la reprise & proposition d’infogérance
Conditions de reprise
Chaque composant prioritaire est classé selon sa situation : reprenable dans le périmètre proposé, reprenable après actions préalables, ou non reprenable en l’état avec justification.
Le dossier identifie les informations manquantes, les accès à organiser, les responsabilités à transférer, les travaux préalables et les points bloquants. Une criticité élevée ne suffit pas à rendre une infrastructure éligible à un engagement de service renforcé.
Plan de transition
Le plan distingue les corrections indispensables avant reprise, les améliorations pouvant être planifiées ensuite et les modalités de transfert : documentation, accès, contacts, supervision, sauvegardes, procédures et validation de la date de prise en charge.
La reprise effective n’est pas déclenchée par la seule remise du rapport. Elle intervient après accord sur les conditions techniques, commerciales et opérationnelles.
Estimation du coût mensuel d’exploitation
Le chiffrage s’appuie sur les composants à gérer, leur criticité, leur complexité, les tâches récurrentes, le niveau d’automatisation et les engagements de service réalisables.
- Forfait mensuel d’infogérance et périmètre des services couverts.
- Tâches incluses : administration, maintenance, mises à jour, supervision, sauvegardes ou autres opérations retenues.
- Coûts tiers identifiés : hébergement, stockage, licences, abonnements et services externes.
- Coûts ponctuels éventuels : remise à niveau, migration, documentation ou transfert d’exploitation.
- Hypothèses, exclusions et éléments susceptibles de faire évoluer le montant.
Orientation Essential, Business ou Critical
Une proposition d’infogérance est préparée vers le niveau Essential, Business ou Critical adapté au besoin, avec une recommandation motivée et, lorsque pertinent, une alternative chiffrée.
La proposition précise les prestations incluses, les plages de service, les modalités de prise en charge, les responsabilités et les exclusions. Les engagements de disponibilité ou de reprise ne sont proposés qu’après vérification de leur faisabilité.
Si des inconnues empêchent un prix ferme, l’estimation reste explicitement conditionnelle : les éléments nécessaires pour finaliser le devis sont listés. Aucun engagement d’exploitation n’est présenté comme acquis sur une infrastructure insuffisamment qualifiée.
Livrables
- Inventaire des composants audités dans un format exploitable et éditable.
- Cartographie des services et de leurs principales dépendances.
- Rapport d’audit avec synthèse destinée à la direction et constats techniques priorisés.
- Registre des risques, de la dette technique et des contrôles non réalisés.
- Plan d’action distinguant les prérequis de reprise des améliorations ultérieures.
- Dossier de reprise : périmètre, accès à organiser, responsabilités, dépendances et conditions de transition.
- Estimation du coût mensuel d’exploitation, séparant infogérance et coûts tiers identifiés.
- Proposition d’infogérance chiffrée, avec niveau recommandé, conditions et exclusions, ou estimation conditionnelle lorsque des points bloquants subsistent.
- Restitution avec le référent technique et les décideurs concernés, selon le format prévu au devis.
Déroulé / Comment ça se passe
- Vous décrivez votre infrastructure et votre objectif via la page contact.
- Un échange de préqualification permet de définir le périmètre et de préparer le devis d’audit.
- Après acceptation du devis, les accès temporaires, documents et créneaux d’intervention sont organisés.
- L’inventaire, la revue technique et les entretiens sont réalisés.
- Les risques, la dette technique, les dépendances et les conditions de reprise sont consolidés.
- Le plan de transition et le chiffrage d’exploitation sont préparés.
- La restitution présente les constats, les actions préalables et la proposition d’infogérance.
- Vous décidez de la suite : actions en interne, intervention complémentaire ou contrat d’infogérance distinct.
Délais & disponibilité
- Audit planifié après validation du devis et des prérequis.
- Durée et calendrier définis selon le nombre de composants, leur complexité, la documentation disponible et la profondeur de vérification retenue.
- Intervention à distance par défaut ; présentiel possible selon devis.
- Les dates de collecte, de livraison et de restitution sont convenues avant démarrage.
- Un accès manquant ou une dépendance non identifiée peut nécessiter un ajustement convenu du périmètre ou du calendrier.
Tarification, engagement & évolution du périmètre
- Audit payant, uniquement sur devis, sans commande directe en ligne.
- Le prix de l’audit est défini avant réalisation de la mission.
- Les corrections, migrations et travaux de remise à niveau ne sont pas inclus automatiquement.
- La préparation de la proposition d’infogérance fait partie des livrables ; l’exploitation mensuelle reste une prestation distincte.
- Aucun abonnement n’est activé et aucun supplément n’est engagé sans accord explicite.
- Vous restez libre de souscrire ou non l’infogérance et de confier les actions à vos équipes ou à un autre prestataire.
Pré-requis
- Un référent technique et un interlocuteur décisionnaire identifiés.
- Un inventaire même partiel : serveurs, distributions, hébergeurs, services, domaines et outils principaux.
- La documentation disponible : procédures, schémas, sauvegardes, supervision, contrats et coordonnées des prestataires.
- Des accès temporaires autorisés, limités au périmètre d’audit, ou la disponibilité d’un référent pour présenter les configurations.
- La liste des services critiques, des usages à préserver et des contraintes de maintenance.
- Les problèmes connus, incidents passés et changements envisagés.
- Aucun mot de passe, clé privée, jeton ou export sensible ne doit être joint au formulaire de contact. Un canal adapté est convenu pour les échanges nécessaires.
Recette & critères de validation
- Le périmètre effectivement audité est identifiable dans les livrables.
- Les constats prioritaires sont reliés aux composants concernés et aux éléments observés.
- Les contrôles non réalisés et les informations manquantes sont explicitement signalés.
- Le dossier distingue ce qui peut être repris, ce qui exige une correction préalable et ce qui reste hors périmètre.
- Le chiffrage sépare audit, travaux ponctuels, infogérance mensuelle et coûts tiers.
- La validation de l’audit ne vaut pas acceptation d’un contrat d’infogérance ni démarrage de l’exploitation.
Confidentialité & conservation
- Les informations collectées sont limitées aux besoins de l’audit et de la préparation à la reprise.
- Les accès temporaires sont révoqués à la fin de la mission, sauf maintien expressément prévu dans un accord distinct.
- Les mots de passe et secrets ne sont pas intégrés aux rapports ; les extraits sensibles sont expurgés lorsque nécessaire.
- Les destinataires, modalités de transmission, durées de conservation des éléments techniques et conditions de suppression sont définis avant démarrage.
- Les documents contractuels et de facturation sont gérés séparément des copies techniques de travail.
- Aucune publication du nom du client, de son architecture ou des constats sans son accord.
Limites / Hors périmètre
- L’audit ne comprend pas automatiquement la correction des écarts, le durcissement, les mises à niveau majeures ou la migration des services.
- Il ne comprend pas l’administration quotidienne, l’astreinte, la supervision continue ou la prise en charge d’incidents pendant la mission.
- Il ne constitue pas un test d’intrusion, une investigation forensique, une certification ou une garantie d’absence de vulnérabilité.
- Les tests destructifs, bascules de production et restaurations avec écrasement de données sont exclus du périmètre standard.
- Les composants non accessibles ou non documentés peuvent empêcher une conclusion ferme sur leur état ou leur coût d’exploitation.
- L’achat de matériel, l’hébergement, les licences et les abonnements tiers ne sont pas inclus dans le prix de l’audit.
- La reprise d’une infrastructure n’est pas garantie : elle dépend de sa qualification et des conditions convenues.
Incident en cours ? Cette offre prépare une reprise planifiée. En cas de compromission active ou d’interruption liée à une attaque, une réponse à incident cyber doit être envisagée avant une reprise d’exploitation ordinaire.
Besoin d’une infogérance après l’audit ?
La suite de cette prestation est une proposition d’exploitation adaptée à vos serveurs : Essential, Business ou Critical, selon le périmètre, la criticité et les engagements réalisables.
Vous disposez d’un budget mensuel, des éventuels travaux préalables et des conditions de prise en charge. La date de transfert et les responsabilités sont confirmées dans un accord distinct avant le démarrage du service.
Discuter de la reprise en infogérance de vos serveurs Linux
Aller plus loin
Après l’audit, la reprise peut se poursuivre par une préparation opérationnelle puis par la formule d’infogérance adaptée aux constats et à vos besoins.
- Mise sous infogérance d’un serveur Linux — pour préparer les accès, les dispositifs d’exploitation, la documentation et les tests avant la prise en charge.
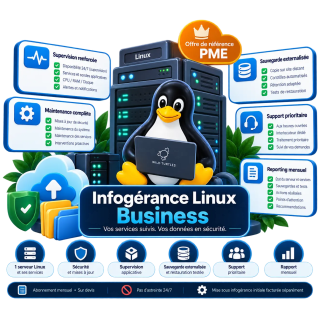
- Infogérance Linux Business – abonnement mensuel par serveur — pour une exploitation renforcée des services convenus, avec sauvegarde externalisée et restaurations périodiquement testées.
- Infogérance Linux Essential – abonnement mensuel par serveur — pour l’exploitation courante du serveur et le contrôle des sauvegardes existantes.
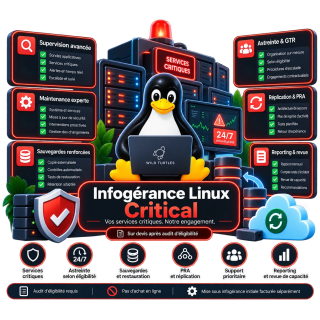
- Infogérance Linux Critical – abonnement mensuel sur mesure — pour des exigences spécifiques, après étude d’éligibilité et validation des engagements réalisables.
- Audit Complet & Plan d’Action Cybersécurité – PME — pour une analyse plus globale des risques de l’organisation.
- Forfait Réponse à Incident Cyber – Pack 1 jour (Triage & confinement) — si un incident est déjà en cours, sous réserve de disponibilité confirmée.
La préparation initiale et l’abonnement sont des prestations distinctes. Essential, Business et Critical sont des alternatives sur un même périmètre : il ne faut pas cumuler les trois formules.
FAQ
Que signifie « reprise d’infrastructure » dans cette offre ?
Il s’agit de préparer le transfert d’exploitation : comprendre l’existant, identifier les risques, définir les prérequis, organiser les responsabilités et chiffrer l’infogérance. Les corrections et la prise en charge effective ne sont pas automatiquement incluses.
Faut-il déplacer nos serveurs chez Wild Turtles ?
Pas nécessairement. L’audit examine la possibilité d’exploiter l’environnement chez son hébergeur actuel ou sur votre infrastructure, sous réserve des accès, des conditions techniques et des responsabilités disponibles. Une migration éventuelle est étudiée séparément.
Peut-on commencer sans documentation complète ?
Oui. Un inventaire partiel peut permettre de cadrer la mission. La reconstruction de la documentation nécessaire est prise en compte dans le devis ; les inconnues qui subsistent restent identifiées dans les livrables.
Les corrections sont-elles réalisées pendant l’audit ?
Non, pas dans le périmètre standard. L’audit identifie et priorise les corrections. Leur mise en œuvre est réalisée uniquement après accord distinct sur les actions, le coût et les conditions d’intervention.
Le rapport comprend-il un prix mensuel d’infogérance ?
Oui. Il est accompagné d’une proposition chiffrée lorsque les éléments nécessaires sont disponibles. Si des points bloquants empêchent un engagement ferme, une estimation conditionnelle précise les hypothèses et les vérifications restantes.
Comment choisissez-vous entre Essential, Business et Critical ?
La recommandation tient compte des services concernés, de leur importance pour l’activité, des tâches à assurer et des engagements réalisables. La proposition précise ce qui est inclus et exclu ; le nom de la formule ne remplace pas la définition du service.
Sommes-nous obligés de souscrire ensuite ?
Non. L’audit est une prestation autonome. Vous pouvez exploiter les livrables en interne, les transmettre à votre prestataire ou poursuivre avec Wild Turtles.
L’audit interrompt-il nos services ?
La consultation en lecture seule est privilégiée. Toute vérification susceptible d’affecter la production nécessite un accord préalable et un créneau adapté. Aucune interruption n’est déclenchée volontairement sans validation.
Quand commence l’infogérance ?
Après acceptation d’un accord distinct, traitement des éventuels prérequis bloquants et validation de la date de transfert. Le démarrage de l’audit ne vaut pas reprise de responsabilité opérationnelle.
Comment demander un devis ?
Indiquez le nombre approximatif de serveurs, leurs distributions Linux, les principaux services, l’hébergeur actuel, les difficultés connues et votre objectif de reprise. Ne transmettez aucun secret dans le formulaire.
-
Marque