- Neuf
Mise sous infogérance d’un serveur Linux Images
Mise sous infogérance d’un serveur Linux
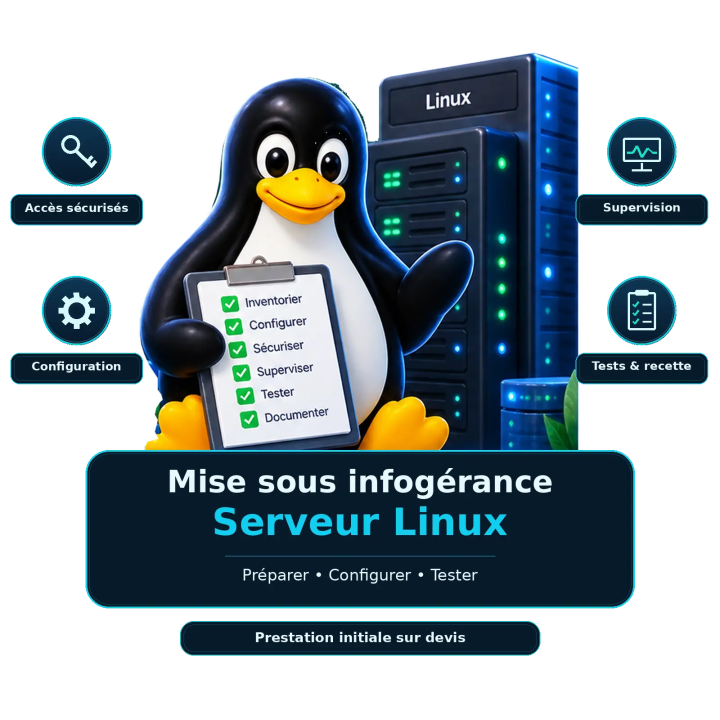
Préparez la prise en charge de votre serveur Linux : inventaire, accès d’administration, état de référence, durcissement minimum, supervision, sauvegardes, alertes, documentation et tests.
Prestation initiale sur devis, facturée séparément de l’abonnement. Configuration adaptée à la formule Essential, Business ou Critical retenue, avec recette et date de bascule en exploitation convenues. Audit préalable et travaux majeurs distincts.
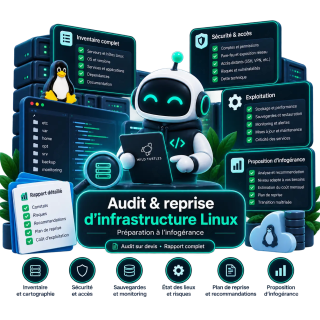
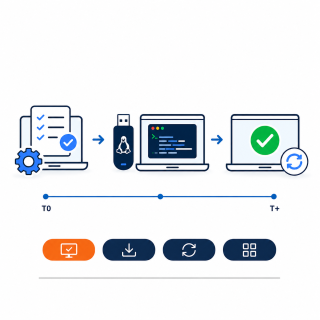
La mise sous infogérance prépare votre serveur Linux à une exploitation suivie et documentée : accès d’administration, état de référence, durcissement minimum, supervision, sauvegardes, alertes, procédures et tests de prise en charge.
Prestation initiale payante, uniquement sur devis. Elle constitue l’étape technique entre la qualification de votre infrastructure et le démarrage de l’abonnement Essential, Business ou Critical retenu.
- Format : préparation ponctuelle à la prise en charge en infogérance
- Périmètre de référence : 1 serveur Linux et une liste de services convenus
- Travaux : inventaire opérationnel, accès, configuration, supervision, sauvegardes, alertes et documentation
- Validation : tests, réserves éventuelles et date de bascule en exploitation
- Tarification : frais initiaux sur devis, distincts de l’audit et de l’abonnement mensuel
Demander un devis de mise sous infogérance
Objectif
Préparer concrètement un serveur Linux à sa prise en charge par Wild Turtles, avec des accès maîtrisés, des outils opérationnels, des procédures documentées et des responsabilités définies.
L’objectif est de ne pas démarrer un abonnement sur un serveur dont les alertes, sauvegardes, accès ou conditions de maintenance restent incomplets. La prestation permet de vérifier ce qui est prêt, de documenter les réserves et de confirmer la date de début de l’exploitation.
Elle ne remplace pas l’audit de reprise : elle met en œuvre la préparation convenue à partir d’un état des lieux exploitable.
Pour qui ?
- Organisations souhaitant confier à Wild Turtles l’exploitation d’un serveur Linux existant.
- Clients ayant réalisé un audit de reprise et souhaitant passer à la mise en place opérationnelle.
- Structures disposant déjà d’une documentation exploitable, mais devant organiser les accès, la supervision, les sauvegardes et le transfert de responsabilités.
- Clients ajoutant un nouveau serveur à un périmètre d’infogérance existant, lorsque des travaux de préparation sont nécessaires.
Périmètre standard
- 1 serveur Linux existant, fonctionnel et préalablement qualifié.
- Une instance de système d’exploitation : serveur physique, machine virtuelle ou VPS.
- Une liste de services, dépendances et composants à prendre en charge, précisée au devis.
- Confirmation de l’inventaire opérationnel et établissement de l’état de référence.
- Organisation des accès, durcissement minimum convenu et configuration des dispositifs d’exploitation.
- Préparation de la supervision, des sauvegardes et des alertes correspondant au contrat retenu.
- Documentation, tests de prise en charge et préparation de la bascule en exploitation.
Un hyperviseur et ses machines virtuelles ne constituent pas une seule unité couverte. Les environnements multi-serveurs, clusters, plateformes de conteneurs ou dispositifs de secours font l’objet d’un périmètre détaillé.
Le devis identifie les opérations déjà réalisées et réutilisables. Un inventaire, une configuration ou un test accepté n’est pas refacturé uniquement parce qu’il appartient aussi à une autre prestation.
Interventions prévues
Inventaire opérationnel
Confirmation du serveur, de la distribution, des versions, des services, du stockage et des dépendances utiles à l’exploitation. Les éléments issus d’un audit ou d’une documentation existante sont repris et vérifiés sur les points nécessaires au démarrage.
Les informations manquantes sont complétées dans le périmètre convenu. Si une incertitude importante empêche la reprise, un cadrage ou un audit complémentaire est proposé avant de poursuivre les opérations concernées.
Comptes et accès d’administration
Mise en place ou adaptation des accès autorisés : comptes d’administration, accès SSH, droits nécessaires, modalités de connexion et accès aux consoles utiles.
Les accès du prestataire précédent, les comptes partagés et les droits temporaires sont traités selon un plan validé. Leur suppression n’est pas effectuée avant d’avoir organisé les accès de remplacement et les moyens de récupération nécessaires.
État de référence
Enregistrement de la configuration de départ : versions, services actifs, principaux paramètres, sauvegardes, supervision et exceptions connues.
Cet état de référence permet de distinguer les problèmes préexistants des changements réalisés pendant la mise sous infogérance, puis de disposer d’une base pour l’exploitation future.
Durcissement minimum
Application des mesures de sécurisation convenues pour la reprise : accès d’administration, permissions, exposition réseau, règles de pare-feu, services inutiles, mises à jour compatibles et journalisation utile.
Les mesures sont sélectionnées selon l’état du serveur et les usages à préserver. Elles ne constituent pas un durcissement exhaustif ni une mise en conformité complète.
Avant une modification sensible, les possibilités de sauvegarde, de récupération ou de retour arrière sont vérifiées pour le composant concerné. Les interventions pouvant affecter la production sont réalisées dans les conditions autorisées.
Supervision et alertes
Installation ou raccordement aux outils de supervision retenus, avec contrôles de disponibilité, ressources, espace disque et services inclus au contrat.
Les seuils, destinataires, canaux de notification et règles d’escalade sont configurés. Une alerte de test permet de vérifier la chaîne de notification sans provoquer volontairement une panne de production.
Les horaires de traitement humain et les responsabilités sont documentés. L’installation d’une sonde ne déclenche pas à elle seule une disponibilité d’intervention permanente.
Sauvegardes
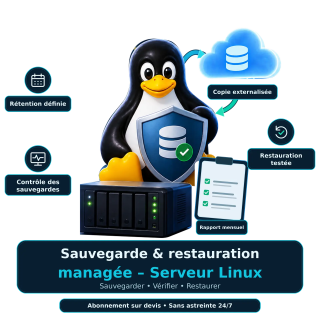
Préparation du dispositif correspondant à la formule retenue : raccordement au contrôle d’une solution existante, ou configuration d’une sauvegarde externalisée avec périmètre, fréquence, rétention et accès définis.
Les premiers résultats disponibles sont vérifiés. Les tests de restauration prévus au devis sont réalisés dans un environnement adapté et sur un périmètre défini, sans écrasement des données de production.
Un statut de sauvegarde réussi et un test de restauration sont consignés comme deux vérifications distinctes.
Documentation d’exploitation
Préparation du dossier nécessaire à la prise en charge : serveur, services, responsabilités, contacts, accès autorisés, fenêtres de maintenance, contrôles, sauvegardes, alertes et procédures courantes.
Les changements réalisés sont documentés. Les configurations et scripts créés pour la mission sont remis dans des formats exploitables lorsque cela est applicable, sans secrets en clair.
Adaptation à la formule d’infogérance
Pour Essential
Préparation des contrôles système et services, des accès de maintenance, des alertes et du suivi des sauvegardes existantes. La mise en place d’une sauvegarde externalisée ou de tests périodiques de restauration n’est pas ajoutée implicitement à cette formule.
Si aucune sauvegarde exploitable n’existe, le besoin est identifié et une solution est convenue séparément avant de déclarer cette partie de la prise en charge opérationnelle.
Pour Business
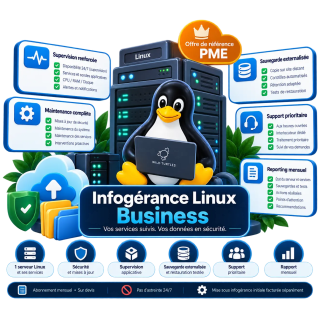
Préparation des sondes applicatives convenues, de la maintenance des services et du dispositif de sauvegarde externalisée. La recette comprend un premier test de restauration sur le périmètre défini au devis.
Le calendrier des contrôles et tests périodiques est ensuite transmis à l’exploitation mensuelle. Les moyens de stockage et de test nécessaires sont identifiés et chiffrés explicitement.
Pour Critical
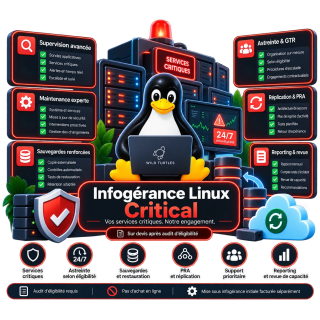
Préparation adaptée aux conclusions de l’audit d’éligibilité : procédures d’escalade, accès d’intervention, alertes, moyens de restauration et essais retenus.
Les travaux importants de création d’un PRA, de réplication ou d’architecture de secours sont identifiés séparément. La mise sous infogérance ne crée pas une astreinte ou une garantie de rétablissement : les moyens correspondants doivent être disponibles, testés et contractualisés avant activation.
Livrables
- Inventaire opérationnel du serveur et des services pris en charge.
- État de référence et liste des exceptions connues.
- Récapitulatif des accès autorisés, responsabilités et contacts, sans mots de passe intégrés au rapport.
- Configuration des dispositifs de supervision, de sauvegarde et d’alerte effectivement mis en place.
- Journal des changements et documentation des modalités de retour arrière pour les modifications significatives.
- Dossier d’exploitation : procédures, fenêtres de maintenance et règles d’escalade.
- Compte rendu de recette avec résultats, réserves, actions restantes et décision de bascule.
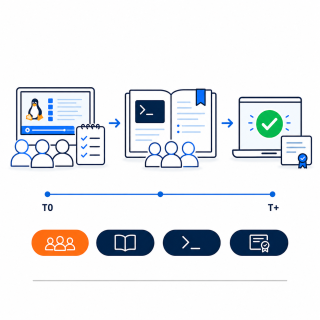
Déroulé / Comment ça se passe
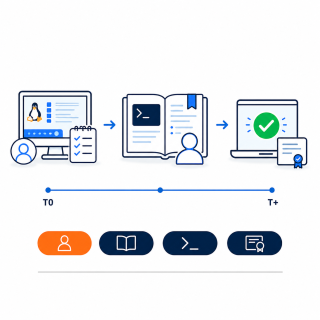
- Vous demandez un devis en précisant le serveur, ses services et la formule d’infogérance envisagée.
- L’état des lieux disponible est examiné et les travaux nécessaires sont délimités.
- Une proposition distingue les frais de mise sous infogérance, les éventuels travaux complémentaires et l’abonnement futur.
- Après acceptation, les accès, moyens de récupération et fenêtres de changement sont organisés.
- Les configurations convenues sont mises en place : durcissement minimum, supervision, sauvegardes, alertes et documentation.
- Les tests sont réalisés, les anomalies sont traitées dans le cadre de la recette et les réserves sont documentées.
- La date de bascule et les responsabilités d’exploitation sont confirmées par écrit.
Délais & disponibilité
- Intervention planifiée après acceptation du devis et validation des prérequis.
- Durée définie selon l’état initial, les services, les dispositifs à configurer et les tests nécessaires.
- Réalisation à distance par défaut ; intervention sur site possible selon devis.
- Calendrier tenant compte des fenêtres de maintenance, des accès fournisseurs et du temps nécessaire aux sauvegardes et aux essais.
Aucune durée universelle ni mise en service immédiate n’est annoncée. Les opérations non réalisables dans les conditions prévues font l’objet d’un arbitrage avant modification du périmètre ou du planning.
Tarification, engagement & évolution du périmètre
- Prestation initiale facturée sur devis, distincte de l’abonnement mensuel.
- Montant établi selon les travaux réellement nécessaires : préparation, configuration, tests, documentation et coordination.
- Audit complet, migrations et remises à niveau majeures chiffrés séparément lorsqu’ils sont nécessaires.
- Coûts de stockage, licences, hébergement et moyens de test identifiés comme inclus ou facturés séparément.
- Pour plusieurs serveurs, les opérations communes sont mutualisées lorsque cela est possible.
- Aucun supplément engagé sans validation préalable.
La mise sous infogérance n’est pas facturée chaque mois. Une nouvelle préparation peut être nécessaire lors de l’ajout d’un serveur ou d’un changement important ; elle porte uniquement sur les travaux supplémentaires convenus.
Les modalités de traitement des anomalies de recette sont prévues au devis. Un changement de besoin est distingué d’une configuration prévue mais non encore validée.
Pré-requis
- Un serveur Linux fonctionnel et un état des lieux suffisamment fiable pour préparer la reprise.
- Un périmètre d’exploitation et une formule cible identifiés.
- Un référent technique et un décisionnaire habilité à valider les interventions.
- Les accès autorisés au serveur, aux outils et aux interfaces fournisseurs nécessaires.
- Les informations disponibles sur les services, sauvegardes, dépendances et contraintes de maintenance.
- Les moyens nécessaires aux sauvegardes et tests prévus, disponibles ou à mettre en place dans le devis.
- L’accord sur les usages à préserver, les fenêtres de changement et les conditions de récupération.
Ne transmettez aucun mot de passe, clé privée ou jeton dans le formulaire de contact. Un canal adapté et des modalités d’accès sécurisées sont convenus avant intervention.
Recette & bascule en exploitation
La recette vérifie les éléments retenus pour la prise en charge, notamment :
- Le fonctionnement des accès d’administration et des moyens de récupération prévus.
- La remontée des indicateurs et l’arrivée d’une alerte de test aux destinataires convenus.
- L’exécution des sauvegardes ou la consultation de leurs résultats, selon la couverture retenue.
- Les restaurations ou essais de reprise expressément prévus au devis.
- La non-régression des services et usages essentiels identifiés avant les changements.
- La disponibilité de la documentation, des contacts et des procédures nécessaires.
Les résultats sont indiqués comme conformes, non conformes, non testés ou non applicables, avec justification. Une vérification non réalisée n’est pas présentée comme réussie.
Les réserves bloquantes empêchent l’activation de la couverture concernée tant qu’elles ne sont pas levées ou qu’un périmètre différent n’a pas été explicitement accepté.
La bascule en exploitation est confirmée par écrit. Le document précise sa date, les services couverts, les responsabilités et les réserves acceptées. Le contrat mensuel définit alors les opérations et engagements applicables.
Confidentialité & conservation
- Les accès et informations collectées sont limités aux besoins de préparation et de prise en charge.
- Les accès temporaires sont révoqués à la fin de la mission ; les accès conservés pour l’exploitation sont expressément identifiés.
- Les rapports et configurations livrés ne contiennent pas de secrets en clair.
- Les copies utilisées pour les tests sont protégées et supprimées selon les modalités convenues.
- Les durées de conservation des copies de travail sont définies avant démarrage.
- La documentation nécessaire à l’abonnement est transférée au dossier d’exploitation, avec des règles de conservation distinctes.
Limites / Hors périmètre
- Audit complet de l’infrastructure et recherche exhaustive de tous les risques.
- Installation d’une infrastructure neuve, migration d’hébergeur, reconstruction ou montée de version majeure non prévue au devis.
- Correction exhaustive de la dette technique ou durcissement complet selon un référentiel.
- Développement et correction du code applicatif.
- Création automatique d’une architecture de haute disponibilité, d’une réplication ou d’un PRA complet.
- Exploitation mensuelle, support permanent, astreinte et engagements de rétablissement non souscrits.
- Réponse à incident active, investigation forensique et reconstruction après compromission.
- Garantie d’absence de panne, de vulnérabilité ou de perte de données.
Les contraintes des hébergeurs, fournisseurs de stockage et éditeurs sont prises en compte dans le cadrage. Une dépendance indisponible ou incompatible ne doit pas être présentée comme opérationnelle lors de la recette.
Les travaux importants révélés pendant la préparation sont documentés et proposés séparément. Ils ne sont ni réalisés ni facturés automatiquement.
Besoin de qualifier le serveur avant sa prise en charge ?
Si les accès, services, sauvegardes ou dépendances ne sont pas suffisamment connus, l’audit de reprise permet d’établir l’état des lieux et de déterminer les travaux nécessaires.
Aller plus loin
- Infogérance Linux Business – abonnement mensuel par serveur — pour une exploitation renforcée avec sauvegarde externalisée et restaurations périodiquement testées.
- Infogérance Linux Essential – abonnement mensuel par serveur — pour l’exploitation courante et le contrôle des sauvegardes existantes.
- Infogérance Linux Critical – abonnement mensuel sur mesure — pour des exigences spécifiques, après étude d’éligibilité et validation des moyens.
FAQ
Quelle différence avec l’audit A01 ?
L’audit établit l’état des lieux, les risques et les conditions de reprise. La mise sous infogérance configure les moyens convenus pour permettre l’exploitation : accès, supervision, sauvegardes, alertes, documentation et tests.
Pourquoi cette prestation est-elle séparée de l’abonnement ?
Elle correspond à des travaux initiaux, différents des opérations récurrentes. Leur chiffrage séparé permet d’identifier le coût de préparation et le montant mensuel d’exploitation.
Faut-il obligatoirement acheter A01 avant A05 ?
Un état des lieux exploitable est nécessaire. L’audit A01 est pertinent lorsqu’il manque. Une documentation existante ou un audit tiers peut être examiné pour déterminer les vérifications complémentaires réellement nécessaires.
La préparation est-elle identique pour Essential, Business et Critical ?
Non. Elle dépend des dispositifs à exploiter. Essential prévoit notamment le contrôle des sauvegardes existantes ; Business ajoute la sauvegarde externalisée et les tests convenus ; Critical nécessite les vérifications spécifiques issues de son étude d’éligibilité.
Devons-nous changer d’hébergeur ?
Pas nécessairement. Le serveur peut rester chez son hébergeur actuel si les accès, moyens techniques et responsabilités sont compatibles avec l’exploitation retenue. Une migration éventuelle fait l’objet d’un périmètre distinct.
Est-ce que vous corrigez tous les problèmes avant la reprise ?
La prestation réalise les mesures prévues au devis. Les problèmes bloquants doivent être traités ou conduire à une adaptation explicite du périmètre. Les corrections majeures et travaux non prévus sont chiffrés séparément.
La sauvegarde et la restauration sont-elles testées ?
Les contrôles dépendent du dispositif retenu et sont décrits dans la recette. Pour Business, un premier test de restauration sur le périmètre convenu est prévu pendant la préparation. Un contrôle d’exécution seul n’est pas présenté comme un test de restauration.
Quand commence l’abonnement mensuel ?
À la date de prise en charge définie dans l’accord d’exploitation, après validation des prérequis et de la bascule. La demande de devis ou l’installation d’un agent de supervision ne déclenche pas automatiquement l’abonnement.
A05 active-t-il une astreinte 24/7 ?
Non. Une astreinte ne peut être activée que si elle figure dans le contrat retenu et si les moyens correspondants ont été validés. La préparation technique seule ne crée aucun engagement de couverture permanente.
Peut-on préparer plusieurs serveurs ?
Oui, sur un devis adapté. Les serveurs et services sont listés, et les opérations communes sont mutualisées lorsque cela est possible.
Comment demander un devis ?
Indiquez le nombre de serveurs, les distributions Linux, les services principaux, l’hébergeur, les outils existants et la formule d’infogérance envisagée. Précisez si un audit ou une documentation récente est disponible, sans joindre de secret au formulaire.
Contacter Wild Turtles pour préparer la mise sous infogérance